Día Mundial de la Seguridad del Paciente 2026: Por qué una atención segura para toda la vida depende de atar cabos

Cada interacción en el ámbito sanitario es un momento crucial para la seguridad del paciente. Para una persona que padece una enfermedad crónica, esos momentos pueden abarcar años de citas médicas, medicación, pruebas, derivaciones, ingresos hospitalarios, altas y atención continuada.

Por eso el Día Mundial de la Seguridad del Paciente 2026se centra en la «Atención segura de las enfermedades no transmisibles», bajo el lema «¡Atención segura para toda la vida!».

La Organización Mundial de la Salud (OMS) destaca los retos específicos en materia de seguridad del paciente asociados a las enfermedades no transmisibles (ENT), entre las que se incluyen la diabetes, las enfermedades cardiovasculares, el cáncer y las enfermedades respiratorias crónicas. Dado que estas afecciones suelen requerir un tratamiento a largo plazo y interacciones repetidas con los sistemas sanitarios, las personas que padecen ENT pueden enfrentarse a riesgos para su seguridad a lo largo de todo el proceso asistencial.

A nivel mundial, la OMS estima que 1 de cada 10 pacientes sufre daños durante la atención sanitaria, y se considera que aproximadamente la mitad de esos daños son evitables. En el caso de las personas que padecen enfermedades no transmisibles, las necesidades de tratamiento a largo plazo, la complejidad de la atención y las interacciones frecuentes con los servicios sanitarios pueden aumentar la exposición a estos riesgos con el paso del tiempo.

Pero el Día Mundial de la Seguridad del Paciente también ofrece la oportunidad de ir más allá de los incidentes de seguridad individuales.

Cuando surge un problema, ¿pueden las organizaciones sanitarias relacionar lo ocurrido con lo que ya saben? ¿Pueden aprender de ello? ¿Y pueden demostrar que ese aprendizaje ha dado lugar a una atención más segura?

Para los responsables del sector sanitario, el reto no consiste simplemente en recopilar más información sobre la seguridad de los pacientes, sino en establecer la relación entre la notificación, el aprendizaje y la mejora.


Un paciente. Muchos momentos de seguridad.

Pensemos en Sarah.

Sarah tiene 58 años y padece diabetes tipo 2 e hipertensión. Al igual que para millones de personas que padecen enfermedades crónicas, los medicamentos son una parte importante del control de su salud.

Durante una ronda rutinaria de administración de medicamentos en el hospital, se produce un error de medicación.

Se identifica el error y Sarah recibe la atención adecuada.

La prioridad inmediata es, por supuesto, la seguridad de Sarah.

Sin embargo, desde el punto de vista de la seguridad del paciente a nivel organizativo, otro proceso importante no ha hecho más que empezar.

¿Qué va a pasar ahora?

¿Se ha notificado el error de medicación?

¿Se está investigando?

¿Puede la organización determinar por qué ocurrió?

¿Se han producido antes incidentes similares relacionados con medicamentos?

¿Se han asignado medidas correctivas?

¿Un proceso o política debe modificarse?

Y, lo que es más importante, ¿puede la organización demostrar que esas medidas dieron lugar a una mejora?

Un solo error de medicación puede suponer múltiples situaciones relacionadas con la seguridad del paciente.

La forma en que una organización relacione esos momentos puede determinar cuánto aprende de lo sucedido.


La seguridad en la medicación pone de manifiesto por qué es importante la seguridad del paciente conectada

La seguridad en la medicación reviste especial importancia con motivo del Día Mundial de la Seguridad del Paciente de 2026.

La OMS señala específicamente los errores de medicación como una de las causas de daño que deben abordarse de forma proactiva en toda la atención sanitaria relacionada con las enfermedades no transmisibles. Sus llamamientos a la acción dirigidos a los profesionales sanitarios también hacen hincapié en la notificación de incidentes, el intercambio de buenas prácticas y la contribución a una cultura de mejora continua.

En lo que respecta a los responsables de centros sanitarios, la OMS insta a las organizaciones a establecer una cultura de seguridad, fomentar la notificación de incidentes por parte del personal sanitario y los pacientes, y utilizar los datos y las experiencias vividas para impulsar mejoras. Esa distinción es importante.

La notificación de incidentes no es lo mismo que el aprendizaje organizativo.

El registro del incidente proporciona a la organización una información muy valiosa. Sin embargo, el valor de esa información depende de lo que ocurra a continuación.

Si se notifica el error de medicación de Sarah, pero el informe acaba convirtiéndose en un registro más almacenado en una base de datos, la organización habrá registrado lo ocurrido sin que ello reduzca necesariamente la probabilidad de que vuelva a suceder.

Por lo tanto, una gestión eficaz de la seguridad del paciente debe ir más allá de limitarse a preguntar:

«¿Se denunció el incidente?»

También debe preguntarse:

«¿Qué hemos aprendido, qué ha cambiado y ha contribuido eso a que la atención sanitaria sea más segura?»

Notificar un incidente debería ser el principio, no el final

Un sólido cultura de notificación de incidentes permite a los profesionales sanitarios plantear sus inquietudes, notificar cuasiaccidentes y documentar eventos adversos sin que el proceso se centre en la culpa individual. Esto brinda la oportunidad de investigar las circunstancias más amplias que rodean a un incidente.

En el caso de Sarah, una investigación sobre un error en la administración de medicamentos podría tener en cuenta factores como los flujos de trabajo, la comunicación, las condiciones de dotación de personal, los procesos de administración de medicamentos, las directrices clínicas u otros factores sistémicos que hayan contribuido a ello.

El objetivo no es simplemente determinar quiénes estuvieron implicados, sino comprender por qué el sistema permitió que se produjera el incidente.

Ese cambio, que pasa de la culpabilización individual al aprendizaje sistémico, es fundamental para construir una cultura de seguridad del paciente más sólida. Sin embargo, la investigación en sí misma sigue siendo solo una parte del proceso.

Una vez identificados los factores que influyen, las organizaciones sanitarias necesitan una forma fiable de poner en práctica los resultados.

Esto podría implicar:

  • asignar medidas correctivas y preventivas;

  • revisar o actualizar una política o un procedimiento;

  • comunicar los cambios a los equipos correspondientes;

  • ofrecer formación o capacitación adicional;

  • modificar un flujo de trabajo o un proceso;

  • realizar auditorías de seguimiento; o

  • supervisar si siguen produciéndose incidentes similares.

El ciclo de seguridad del paciente solo se cierra realmente cuando las organizaciones son capaces de pasar de «incidente» → «investigación» → «medidas» → «pruebas de mejora».
¿Y si lo que le pasó a Sarah no fuera un caso aislado?

Ahora imagina que se ha notificado el error de medicación de Sarah. Por sí solo, el incidente aporta a la organización información importante sobre la atención que recibe Sarah. Pero, ¿qué pasaría si se notificaran tres incidentes similares relacionados con la medicación en otro departamento?

¿Qué ocurre si los comentarios de los pacientes incluyen inquietudes recurrentes sobre la información relativa a la medicación?

¿Y si una una auditoría ha detectado un incumplimiento con un procedimiento pertinente?

¿Qué ocurre si las medidas correctoras relacionadas con un incidente farmacológico anterior siguen sin aplicarse?

Por separado, estos datos pueden parecer registros de calidad independientes. En conjunto, podrían representar algo mucho más significativo: una señal emergente relacionada con la seguridad del paciente.

Este es uno de los retos a los que se enfrentan los equipos encargados de la calidad asistencial y la seguridad del paciente. Puede haber información valiosa repartida entre los informes de incidentes, los conatos de incidente y comentarios de los pacientes, las quejas, las auditorías, los registros de riesgos, las políticas y las medidas de mejora.

Cuando estas actividades se gestionan de forma aislada, resulta más difícil tener una visión global. Al relacionarlas entre sí, las organizaciones pueden ir más allá de los acontecimientos individuales y plantearse preguntas más significativas.

¿Estamos viendo una tendencia?

¿En qué ámbitos está aumentando el riesgo?

¿Han funcionado las intervenciones anteriores?

¿Se repiten una y otra vez los mismos factores que influyen en ello?

¿Qué nos dicen los pacientes que no se desprende de nuestros demás datos sobre seguridad?

Estas son las preguntas que convierten los datos sobre la seguridad de los pacientes en información sobre la seguridad de los pacientes.

De los datos sobre seguridad del paciente a la información sobre seguridad del paciente

A las organizaciones sanitarias no les faltan datos. El reto consiste en sacarles partido.

Una organización puede tener cientos o miles de informes de incidentes, resultados de auditorías, reclamaciones, comentarios de los usuarios y medidas de mejora. Revisar manualmente ese volumen de información e identificar conexiones significativas puede suponer una carga considerable para los equipos de calidad.

Es también en este ámbito donde la inteligencia artificial puede contribuir cada vez más a la seguridad de los pacientes y a la gestión de la calidad. En el marco de MEG, la IA puede ayudar a los equipos a dar sentido a grandes volúmenes de información sobre la calidad, lo que incluye el análisis de los comentarios de los pacientes para identificar temas que puedan requerir una investigación más exhaustiva. La IA no debe sustituir al criterio clínico, a la investigación ni a la toma de decisiones humana.

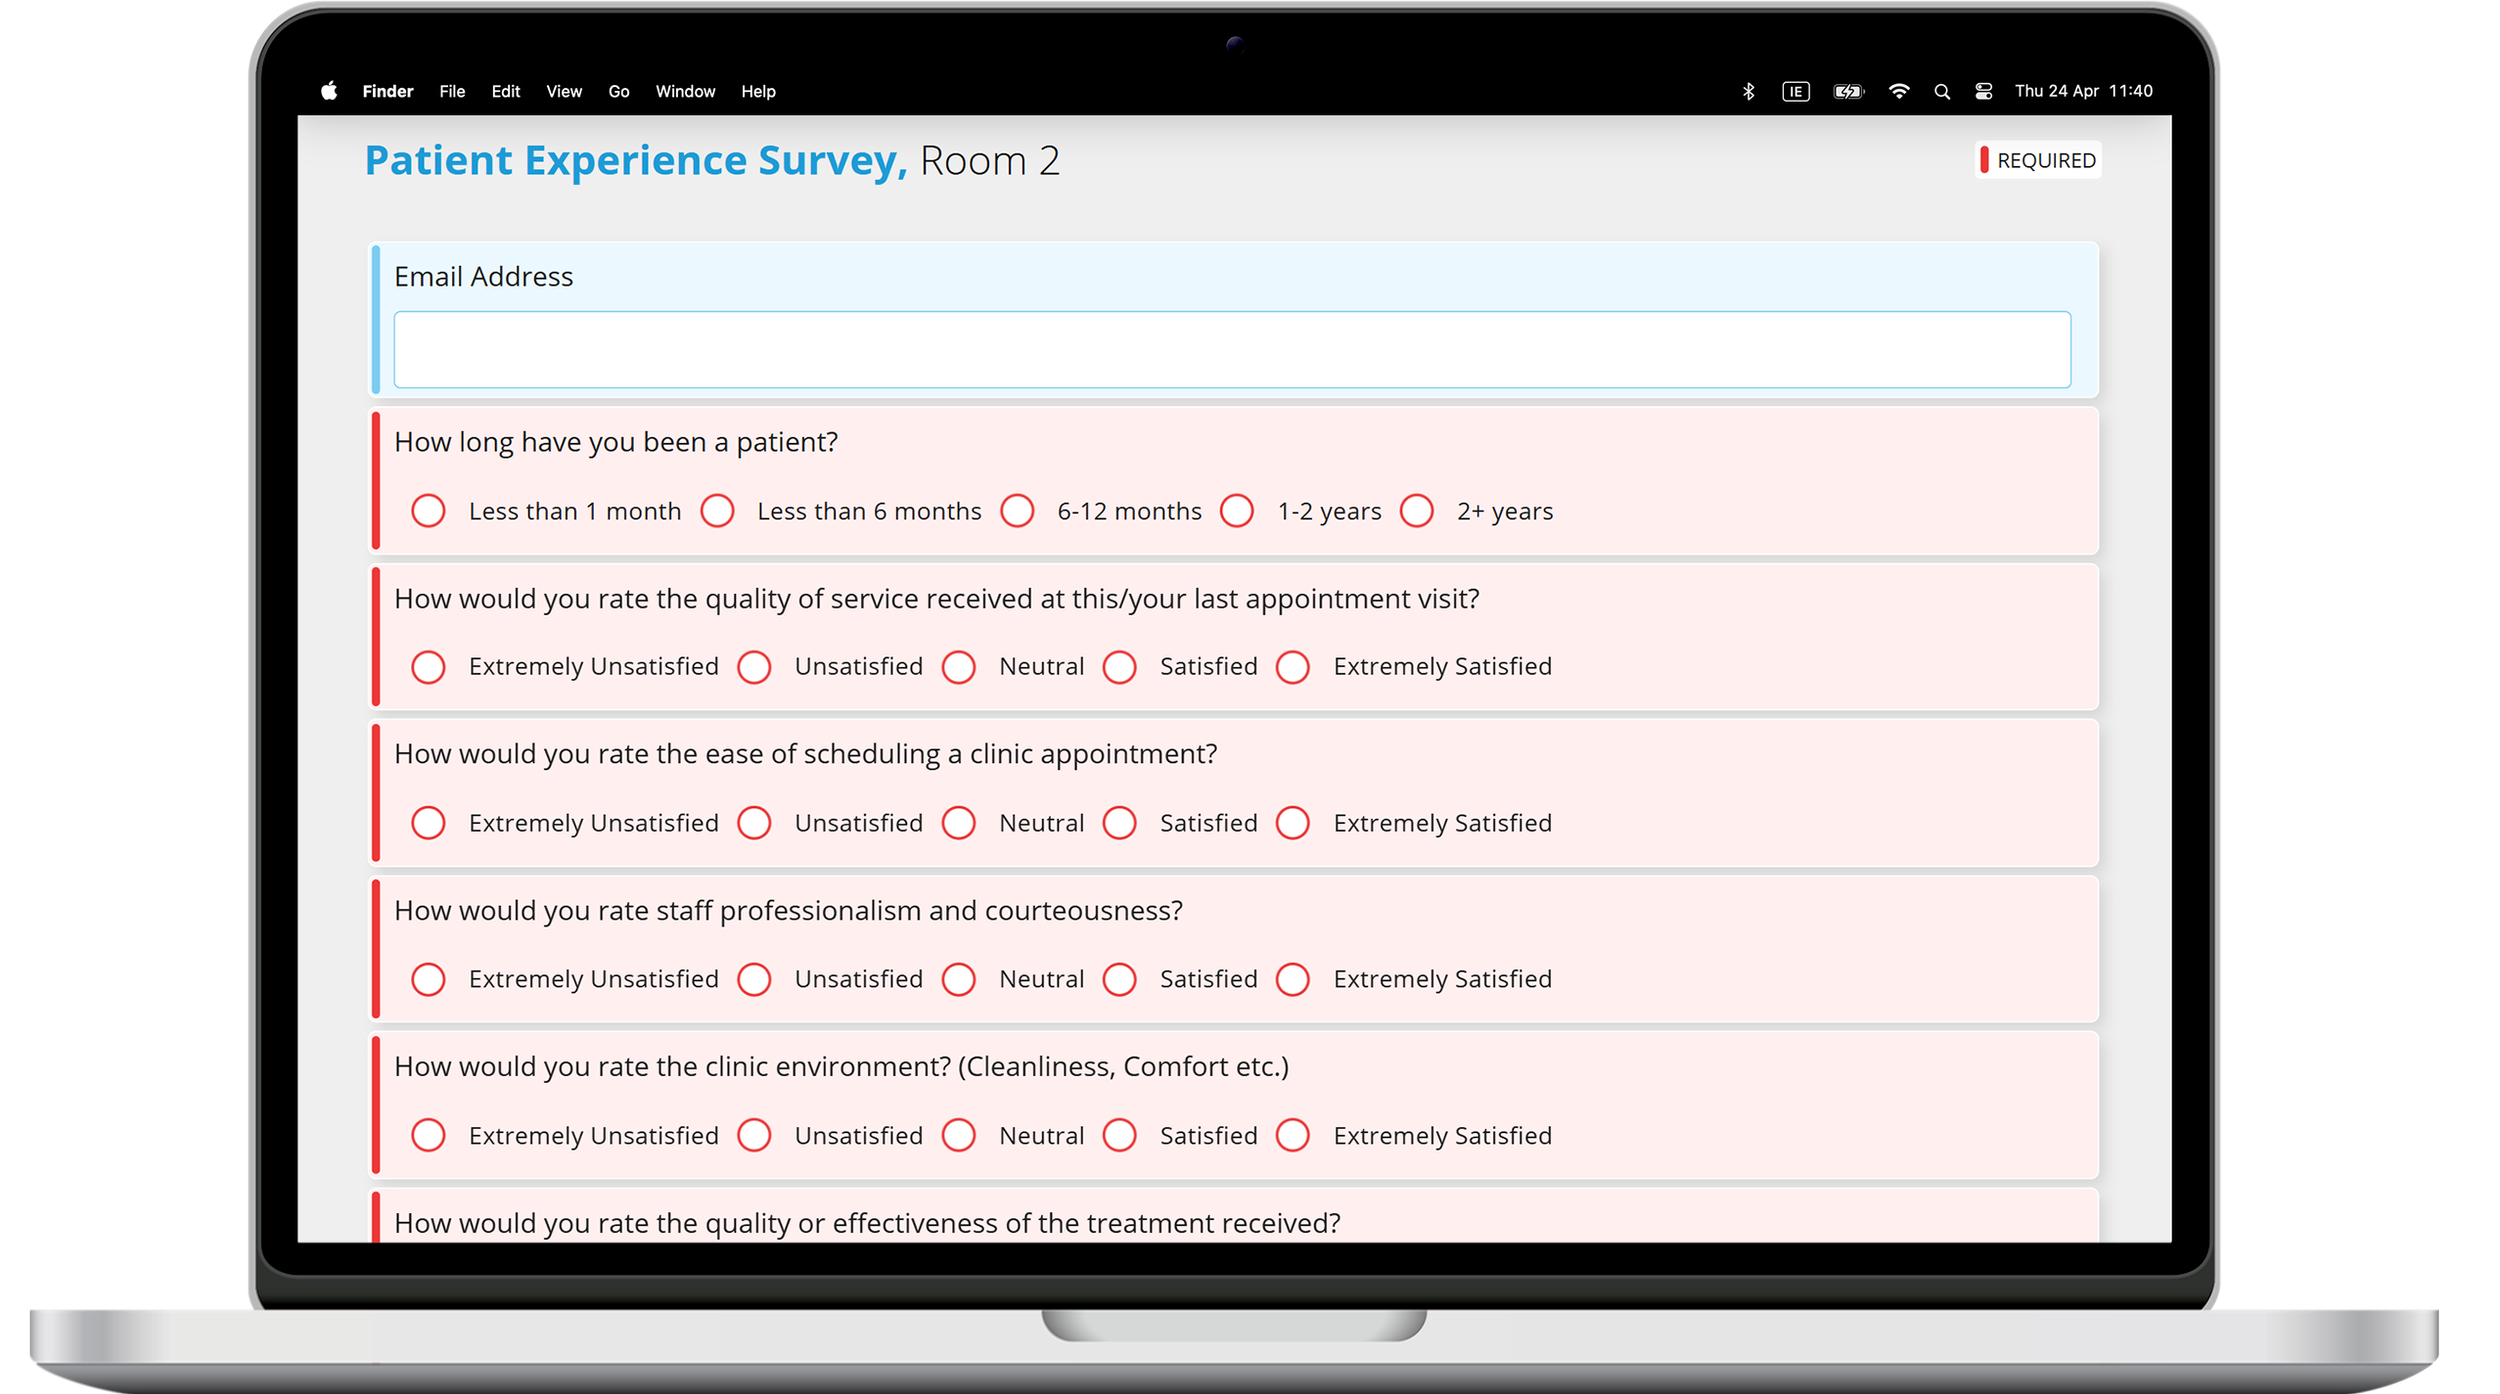
En cambio, la IA puede ayudar a los equipos sanitarios a destacar la información que merece su atención, lo que facilita el paso de grandes volúmenes de datos sobre seguridad a conclusiones útiles. El análisis basado en la IA de los comentarios de los pacientes puede ayudar a identificar el sentimiento y los temas recurrentes en las opiniones de los pacientes, lo que proporciona otra fuente de información para la mejora de la calidad.

En definitiva, el objetivo es el mismo:

Detecta la señal. Comprende el riesgo. Actúa antes.

Lee nuestra entrada del blog sobre el análisis de opiniones mediante IA

La opinión de los pacientes forma parte del panorama de la seguridad

Otro mensaje fundamental del Día Mundial de la Seguridad del Paciente 2026 es que las personas que padecen enfermedades no transmisibles deben participar como socios en la prestación de una atención segura. La OMS anima a las organizaciones sanitarias a utilizar las experiencias vividas y los datos para mejorar la atención, al tiempo que se ofrece a los pacientes oportunidades reales para expresar sus inquietudes y contribuir a la creación de sistemas más seguros.

Por lo tanto, las opiniones de los pacientes no deberían considerarse de forma totalmente independiente de la seguridad del paciente. Una queja sobre información confusa relativa a la medicación puede parecer, en un primer momento, un problema relacionado con la experiencia del paciente. Un comentario aislado puede ser meramente anecdótico. Sin embargo, los comentarios repetidos sobre el mismo tema, sobre todo si se combinan con datos de incidentes o auditorías, pueden indicar que hay algo que merece una atención más detallada.

Por lo tanto, las opiniones de los pacientes pueden aportar una perspectiva adicional importante sobre el riesgo.

Conectar la opinión de los pacientes con otras fuentes de información sobre calidad y seguridad ayuda a las organizaciones a comprender no solo lo que indican sus sistemas, sino también lo que viven los pacientes.
Cerrar el ciclo de la seguridad del paciente

Con motivo del Día Mundial de la Seguridad del Paciente de 2026, la OMS insta a las organizaciones sanitarias a establecer sistemas que permitan una atención segura de las enfermedades no transmisibles, apoyen a los profesionales sanitarios, fomenten la notificación de incidentes y utilicen los datos y las experiencias vividas para la mejora continua.

Para lograrlo, no basta con recopilar información.

Requiere un ciclo de aprendizaje interrelacionado:

INFORME

Facilita al personal la notificación de incidentes y cuasiaccidentes en el punto de atención.

↓

INVESTIGAR

Comprender qué ha ocurrido e identificar los factores del sistema que han contribuido a ello.

↓

CONECTAR

No te limites al incidente concreto, sino que analiza los riesgos relacionados, las tendencias, los incidentes anteriores, las opiniones de los pacientes y los resultados de control de calidad.

↓

ACT

Asignar medidas correctoras, actualizar los procesos y las políticas, y garantizar que las responsabilidades queden claras.

↓

MEDIDA

Utiliza auditorías, indicadores de seguridad y un seguimiento continuo para determinar si las intervenciones han dado resultado.

↓

APRENDER

Compartir los conocimientos adquiridos y utilizar los datos para impulsar la mejora continua.

Y luego, repítelo. Porque la seguridad del paciente no es un proyecto con una fecha de finalización. Es una capacidad organizativa continua.

Una atención segura de por vida requiere sistemas que aprendan de por vida

El error de medicación de Sarah comenzó como un incidente relacionado con la seguridad del paciente. Pero su posible repercusión no tiene por qué limitarse a Sarah. Cuando se notifica un incidente, se investiga y se relaciona con otras fuentes de información sobre seguridad, puede surgir una oportunidad para el aprendizaje organizativo.

Cuando ese aprendizaje da lugar a medidas correctoras, procesos actualizados y mejoras cuantificables, la experiencia de un paciente puede contribuir a que la atención que reciba el siguiente sea más segura. En definitiva, eso es lo que debe permitir un sistema de seguridad del paciente maduro.

No se trata simplemente de aumentar la cobertura informativa.

Aprender más a partir de lo que se informa.

No se trata simplemente de más datos.

Una mayor claridad sobre lo que nos indican los datos.

Y no se trata simplemente de responder a incidentes concretos.

Crear sistemas más seguros gracias a ellos.

Por lo tanto, en este Día Mundial de la Seguridad del Paciente, el reto para las organizaciones sanitarias no consiste únicamente en preguntarse si cuentan con sistemas para recopilar información sobre la seguridad del paciente.

Se trata de preguntar:

¿Están esos sistemas lo suficientemente bien conectados como para convertir la información en aprendizaje y el aprendizaje en una atención más segura?

En MEG, creemos que la calidad asistencial y la seguridad del paciente alcanzan su máximo nivel cuando se establecen conexiones entre los distintos elementos. Al integrar la gestión de incidentes, las auditorías, los comentarios de los pacientes, las políticas y los procedimientos, así como las actividades de gestión de riesgos y mejora, en un entorno digital de gestión de la calidad interconectado, las organizaciones sanitarias pueden obtener una mayor visibilidad a lo largo de todo el proceso de seguridad del paciente y fomentar un enfoque de ciclo cerrado para la mejora continua. Porque una atención segura para toda la vida requiere sistemas que aprendan de por vida.
MEG ha sido incluida como proveedor en el marco G-Cloud 15 del Gobierno del Reino Unido

MEG figura como proveedor en el programa G-Cloud 15 del Gobierno del Reino Unido.

MEG se complace en anunciar que hemos sido seleccionados como proveedores en el programa G-Cloud 15 del Gobierno del Reino Unido, lo que nos permite mantener nuestra presencia en una de las vías clave del sector público británico para la adquisición de tecnología en la nube.

G-Cloud, gestionado por la Agencia Comercial del Gobierno (GCA), ayuda a las organizaciones del sector público a contratar servicios de alojamiento, software y asistencia técnica basados en la nube a través de un marco gubernamental ya establecido.

Para las organizaciones del NHS y otros proveedores sanitarios del sector público, la inclusión de MEG supone una vía sencilla para adquirir nuestro software de gestión de la calidad sanitaria basado en la nube.

¿Qué supone G-Cloud 15 para las organizaciones sanitarias? 

G-Cloud está diseñado para facilitar la adquisición de tecnología en la nube a las organizaciones del sector público, permitiendo a los compradores acceder a proveedores y servicios en la nube homologados a través de un canal de contratación reconocido.

G-Cloud 15 introduce la evaluación de proveedores más exhaustiva de la historia del marco, en la que se evalúa a los proveedores en ámbitos como la calidad, la competencia técnica y los precios.

Para las organizaciones sanitarias que estén evaluando MEG, nuestra incorporación les permite adquirir MEG a través de un marco diseñado específicamente para que el acceso a la tecnología en la nube en todo el sector público sea más rápido y sencillo.

Apoyo a la gestión digital de la calidad en el sector sanitario 

MEG ayuda a las organizaciones sanitarias a pasar de unos procesos de calidad basados en papel, gestionados mediante hojas de cálculo y descoordinados a un enfoque seguro y basado en la nube para la gestión de la calidad.

Desde las auditorías y el cumplimiento normativo hasta la gestión de incidentes y riesgos, la gestión documental, las opiniones de los pacientes y la acreditación, MEG integra los procesos de calidad en una única plataforma, lo que ayuda a los equipos a mejorar la visibilidad, la rendición de cuentas y la mejora continua.

Nuestra inclusión en G-Cloud 15 facilita a las organizaciones del sector público del Reino Unido que cumplan los requisitos el acceso a estas capacidades a través de un marco de contratación pública ya establecido.

Más allá de lo obvio: la aplicación de los «cinco porqués» en el sector sanitario

Cuando se detecta un problema de calidad en el ámbito sanitario, la primera explicación rara vez es la definitiva.

Se produce un error en la medicación. Un paciente sufre una caída a pesar de las precauciones documentadas. Se detecta un empeoramiento del estado de un paciente, pero se retrasa la notificación a los superiores. Estos sucesos indican a una organización lo que ha ocurrido, pero la primera explicación no aclara necesariamente por qué ocurrió.

Con demasiada frecuencia, la causa inmediata se convierte en la conclusión: alguien eligió el medicamento equivocado, no se siguió un procedimiento o no se transmitió la información. Las medidas correctoras pueden entonces centrarse en la persona, en lugar de examinar las circunstancias que permitieron que se produjera el incidente.

El Análisis de la causa raíz: los «cinco por qué» ayuda a las organizaciones sanitarias a ir más allá de los síntomas, animando a los equipos a plantear preguntas cada vez más profundas hasta descubrir los problemas de sistema, proceso o gobernanza que rodean a un suceso. 

Si se utiliza correctamente, el método de los «cinco porqués» no se centra tanto en buscar a un responsable como en plantear una pregunta mucho más útil: ¿qué permitió que se produjera este incidente y qué hay que cambiar para reducir la probabilidad de que vuelva a ocurrir? 

Más allá de lo obvio

La fuerza del método de los «cinco por qué» reside en su sencillez. En lugar de conformarse con la primera explicación de un incidente, los investigadores siguen preguntándose «¿por qué?» para analizar los factores que contribuyeron a que se produjera. 

El objetivo no es formular exactamente cinco preguntas. En algunas investigaciones se llega a la causa raíz tras tres preguntas, mientras que en otras se necesitan seis o siete. Lo importante es ir más allá de los síntomas inmediatos y comprender los sistemas, los procesos o los factores organizativos que contribuyeron al suceso.

Esta mentalidad es especialmente importante en el ámbito sanitario.

Imaginemos una investigación que llegue a la conclusión de que se produjo un error de medicación porque un miembro del personal «seleccionó el medicamento equivocado». Puede que eso sea cierto desde el punto de vista fáctico, pero deja sin respuesta varias preguntas importantes.

¿Por qué fue posible seleccionar el medicamento equivocado? ¿Se almacenaban juntos productos similares? ¿Se habían producido anteriormente incidentes que estuvieron a punto de derivar en errores con los mismos productos? ¿Se identificaba el riesgo en los procedimientos existentes? ¿Se aplicaban los controles adecuados?

Esas preguntas hacen que la investigación pase de centrarse en quién cometió el error a centrarse en por qué el sistema permitió que el error llegara al paciente.

Los incidentes sanitarios también pueden implicar múltiples factores que interactúan entre sí, por lo que el método de los «cinco porqués» no debe considerarse una forma de reducir cada suceso a una única causa raíz definitiva. Los incidentes más complejos pueden requerir metodologías de investigación más amplias. Su valor reside, más bien, en ofrecer una forma estructurada de cuestionar las explicaciones obvias y explorar las causas subyacentes y los factores que contribuyen a ellas.

Una investigación sólida basada en los «cinco porqués» depende de unas pruebas sólidas 

Muchas organizaciones consideran que el análisis de las causas raíz es algo que comienza tras producirse un incidente. En realidad, la eficacia de las investigaciones depende de la calidad de la información recopilada previamente. 

Los investigadores del incidente pueden tener que tener en cuenta el informe original del suceso, la secuencia y la cronología de los hechos, los testimonios de las personas implicadas, los historiales clínicos pertinentes, las políticas y los procedimientos, incidentes similares anteriores o cuasiaccidentes, así como cualquier otra información disponible sobre calidad y seguridad. Los resultados de la auditoría también pueden aportar pruebas de apoyo útiles cuando sea pertinente. 

Por lo tanto, el método de los «cinco porqués» no debería convertirse en un ejercicio de especulación. Cada respuesta debería animar a los investigadores a buscar pruebas que respalden —o pongan en duda— la explicación que va surgiendo.

Aplicación del análisis de la causa raíz «los cinco por qué» en el sector sanitario

Un ejemplo de análisis de la causa raíz mediante los «cinco por qué» en el ámbito sanitario

Imaginemos un caso ilustrativo en el que un paciente recibe un medicamento equivocado tras confundirse, durante la administración, dos medicamentos con envases similares. El error se detecta tras la administración y el paciente requiere una vigilancia adicional. La explicación inmediata podría ser que se seleccionó el medicamento equivocado.

Una investigación basada en los «cinco porqués» va más allá.

¿Por qué se le administró al paciente un medicamento equivocado?

Porque se seleccionó el producto incorrecto durante la administración del medicamento.

¿Por qué se seleccionó el producto equivocado?

Porque dos medicamentos con envases similares estaban almacenados uno al lado del otro en la zona de almacenamiento de medicamentos.

¿Por qué se almacenaban juntos los medicamentos de aspecto similar?

Dado que el proceso de almacenamiento vigente no exigía que estos medicamentos estuvieran separados físicamente ni claramente diferenciados.

¿Por qué el proceso de almacenamiento no incluía controles adicionales para los medicamentos de aspecto similar?

Dado que el riesgo asociado a estos productos no se había identificado previamente en el procedimiento de almacenamiento de medicamentos.

¿Por qué no se había identificado ese riesgo ni se había incorporado al procedimiento?

Porque no existía un proceso establecido para revisar los incidentes relacionados con la medicación y los conatos de incidente, con el fin de determinar si los riesgos recurrentes exigían cambios en los controles y procedimientos de almacenamiento.

La causa inmediata del incidente fue la elección de un medicamento equivocado. Si nos quedáramos ahí, esto podría llevar a que un miembro concreto del personal recibiera formación adicional o se le recordara que debe comprobar los medicamentos con más cuidado.

El análisis de los «cinco porqués» pone de manifiesto un problema más amplio. La organización puede plantearse ahora si es necesario modificar las medidas de almacenamiento de los medicamentos, si los medicamentos de aspecto similar deben separarse o identificarse con mayor claridad, si es preciso revisar el procedimiento correspondiente y si existen riesgos similares en otros ámbitos.

Este es un ejemplo ilustrativo. Las causas, la metodología de investigación y las medidas de control adecuadas tras un incidente relacionado con la medicación dependerán de las circunstancias y de los procesos de seguridad del paciente propios de la organización.

El primer «¿por qué?» puede dar lugar a más de una respuesta

Los incidentes reales en el ámbito sanitario rara vez son tan lineales como el diagrama de los «cinco porqués» que aparece en los libros de texto. Imagina que te preguntas por qué se retrasó la escalada de un paciente cuyo estado se estaba deteriorando. La investigación podría identificar varios factores que contribuyeron a ello: las responsabilidades no estaban claras durante el relevo de turno, los distintos miembros del equipo interpretaron el procedimiento de escalada de forma diferente y las exigencias clínicas concurrentes afectaron a los tiempos de respuesta.

No es que haya necesariamente una secuencia de cinco preguntas que conduzca de forma clara a una causa raíz. Esta es una limitación importante de la técnica.

Los investigadores deben mantenerse abiertos a múltiples líneas de investigación, en lugar de optar por la primera cadena de respuestas plausible. El método de los «cinco porqués» puede ayudar a los equipos a analizar un incidente, pero no debe sustituir al criterio profesional ni a una metodología de investigación más exhaustiva cuando la complejidad o la gravedad de un suceso lo requieran.

Su sencillez resulta más valiosa cuando fomenta un análisis más profundo, y no cuando simplifica en exceso un acontecimiento complejo.

De los resultados de la investigación a la acción

Identificar los factores que contribuyen al problema no supone el final de una investigación. Si, por ejemplo, una investigación detecta una deficiencia en el almacenamiento de los medicamentos, la organización debe decidir qué medidas de control deben modificarse, quién es responsable de aplicarlas y cómo se determinará si dichos cambios han surtido efecto. Las distintas conclusiones pueden requerir respuestas diferentes.

Un procedimiento obsoleto puede requerir una revisión formal y una publicación controlada. Un riesgo para la seguridad del paciente recientemente identificado puede necesitar una evaluación y una supervisión continuas. Los cambios en la práctica clínica pueden requerir medidas específicas con responsables designados. En ese caso, puede resultar adecuado realizar una auditoría específica para verificar si se están aplicando los controles acordados.

Es aquí donde cobra importancia la relación entre la gestión de incidentes y la gestión de la calidad en general. El método de los «cinco porqués» ayuda a los equipos a comprender por qué puede haberse producido un incidente. El sistema de calidad en general proporciona los mecanismos para dar respuesta a lo que ha revelado la investigación.

Lee nuestro blog sobre cómo convertir los incidentes de seguridad en mejoras duraderas

Cómo MEG vincula las investigaciones de incidentes con la mejora 

Dentro de la solución de solución de notificación de incidentes y gestión de riesgos, las organizaciones sanitarias pueden gestionar los incidentes notificados y la información relacionada con su investigación mediante un flujo de trabajo digital estructurado.

Pero la investigación en sí misma es solo una parte del proceso. Si los resultados ponen de manifiesto un riesgo organizativo nuevo o ya existente, dicho riesgo puede gestionarse y revisarse mediante la gestión de riesgos. Si una política o un procedimiento contribuyó al incidente, la documentación pertinente puede revisarse a través de MEG Docs, donde el control de versiones y los flujos de trabajo de aprobación ayudan a las organizaciones a gestionar los cambios posteriores.

Las medidas correctivas y de mejora también se pueden asignar a responsables específicos a través de la función de plan de acción de MEG, y las fechas previstas y el progreso se supervisan hasta su finalización.

Gestión de riesgos hospitalarios: guía para una seguridad proactiva del paciente

Una gestión eficaz de los riesgos hospitalarios ya no consiste únicamente en responder a los incidentes una vez que se han producido. A medida que la asistencia sanitaria se vuelve más compleja, las organizaciones deben identificar y gestionar los riesgos potenciales antes de que afecten a la seguridad de los pacientes, al bienestar del personal o al rendimiento operativo.

Desde la seguridad de los medicamentos hasta el cumplimiento normativo, los hospitales se enfrentan a un número cada vez mayor de riesgos que requieren una supervisión continua. El reto no consiste simplemente en identificar estos riesgos, sino en contar con los procesos y las herramientas necesarios para evaluarlos de forma sistemática, realizar un seguimiento a lo largo del tiempo y garantizar que se adopten las medidas adecuadas.

El software moderno de evaluación de riesgos sanitarios ayuda a las organizaciones a pasar de la resolución reactiva de problemas a la gestión proactiva de riesgos, lo que proporciona a los equipos de gobernanza una mayor visibilidad de los riesgos de la organización y contribuye a crear sistemas sanitarios más seguros y resilientes.

En esta guía, analizaremos los principios de una gestión eficaz de los riesgos hospitalarios, la función de un registro de riesgos y cómo el software integrado de gestión de la calidad sanitaria ayuda a las organizaciones a reforzar la gobernanza y a mejorar la seguridad de los pacientes.

La gestión de riesgos en los hospitales comienza antes de que se produzca un incidente

Muchas personas asocian la gestión de riesgos hospitalarios con la investigación de incidentes una vez que algo ha salido mal. En realidad, su mayor valor reside en evitar que esos incidentes se produzcan desde el principio.

La gestión de riesgos es el proceso estructurado que consiste en identificar posibles peligros, evaluar su probabilidad e impacto, aplicar medidas de control y revisarlas periódicamente para garantizar que sigan siendo eficaces. En lugar de preguntarse «¿Qué ha salido mal?», las organizaciones eficaces se preguntan «¿Qué podría salir mal y qué estamos haciendo para evitarlo?».

Existen riesgos potenciales en todos los ámbitos de la asistencia sanitaria, entre los que se incluyen:

  • Seguridad en la medicación

  • Prevención y control de infecciones

  • Documentación clínica

  • Personal y dotación de plantilla

  • Equipo médico

  • Gobernanza de la información y ciberseguridad

  • Flujo de pacientes y presiones operativas


De los riesgos a la acción: cómo crear un proceso de gestión de riesgos más sólido

Identificar los riesgos es solo el primer paso. Una gestión eficaz de los riesgos en los hospitales depende de que se cuente con un proceso estructurado para evaluar, supervisar y revisar dichos riesgos a lo largo del tiempo.

Es aquí donde un registro de riesgos en tiempo real resulta de gran valor. En lugar de ser una lista estática de los problemas de la organización, un registro de riesgos moderno debería funcionar como una herramienta de gestión dinámica que favorezca la mejora continua.

Guía de gestión de riesgos hospitalarios para una seguridad proactiva del paciente

Cada riesgo identificado debe evaluarse siguiendo una metodología coherente, asignarse a un responsable y revisarse periódicamente para garantizar que las medidas de mitigación sigan siendo adecuadas a medida que cambian las circunstancias. Las revisiones programadas ayudan a las organizaciones a mantener una visión precisa de su perfil de riesgo actual, en lugar de basarse en evaluaciones obsoletas.

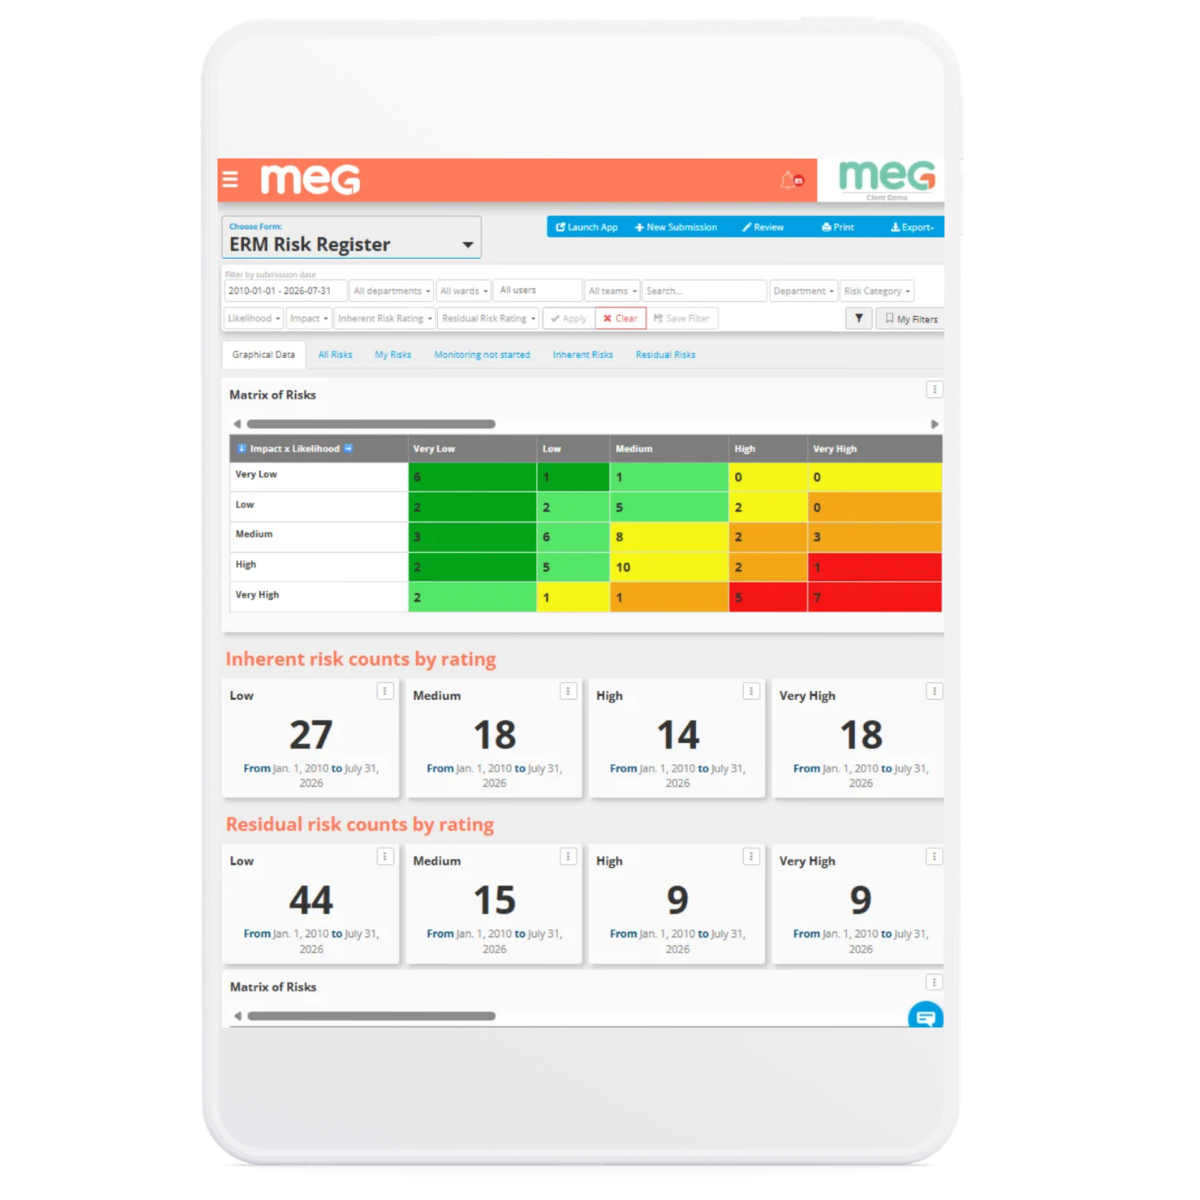
Un enfoque muy extendido es el uso de una matriz de impacto y probabilidad de 5×5, que puntúa cada riesgo en función de su gravedad potencial y su probabilidad. Esto permite a los equipos de gobernanza dar prioridad a los problemas de alto riesgo, asignar recursos de forma eficaz y mantener una mayor supervisión del riesgo organizativo.

Cómo el software de evaluación de riesgos sanitarios contribuye a una mejor toma de decisiones

El software de evaluación de riesgos sanitarios ofrece un enfoque más estructurado al estandarizar la forma en que se registran, evalúan y supervisan los riesgos. Los flujos de trabajo automatizados reducen la carga administrativa y garantizan que cualquier cambio en el impacto o la probabilidad de un riesgo active las notificaciones y las actividades de seguimiento adecuadas.

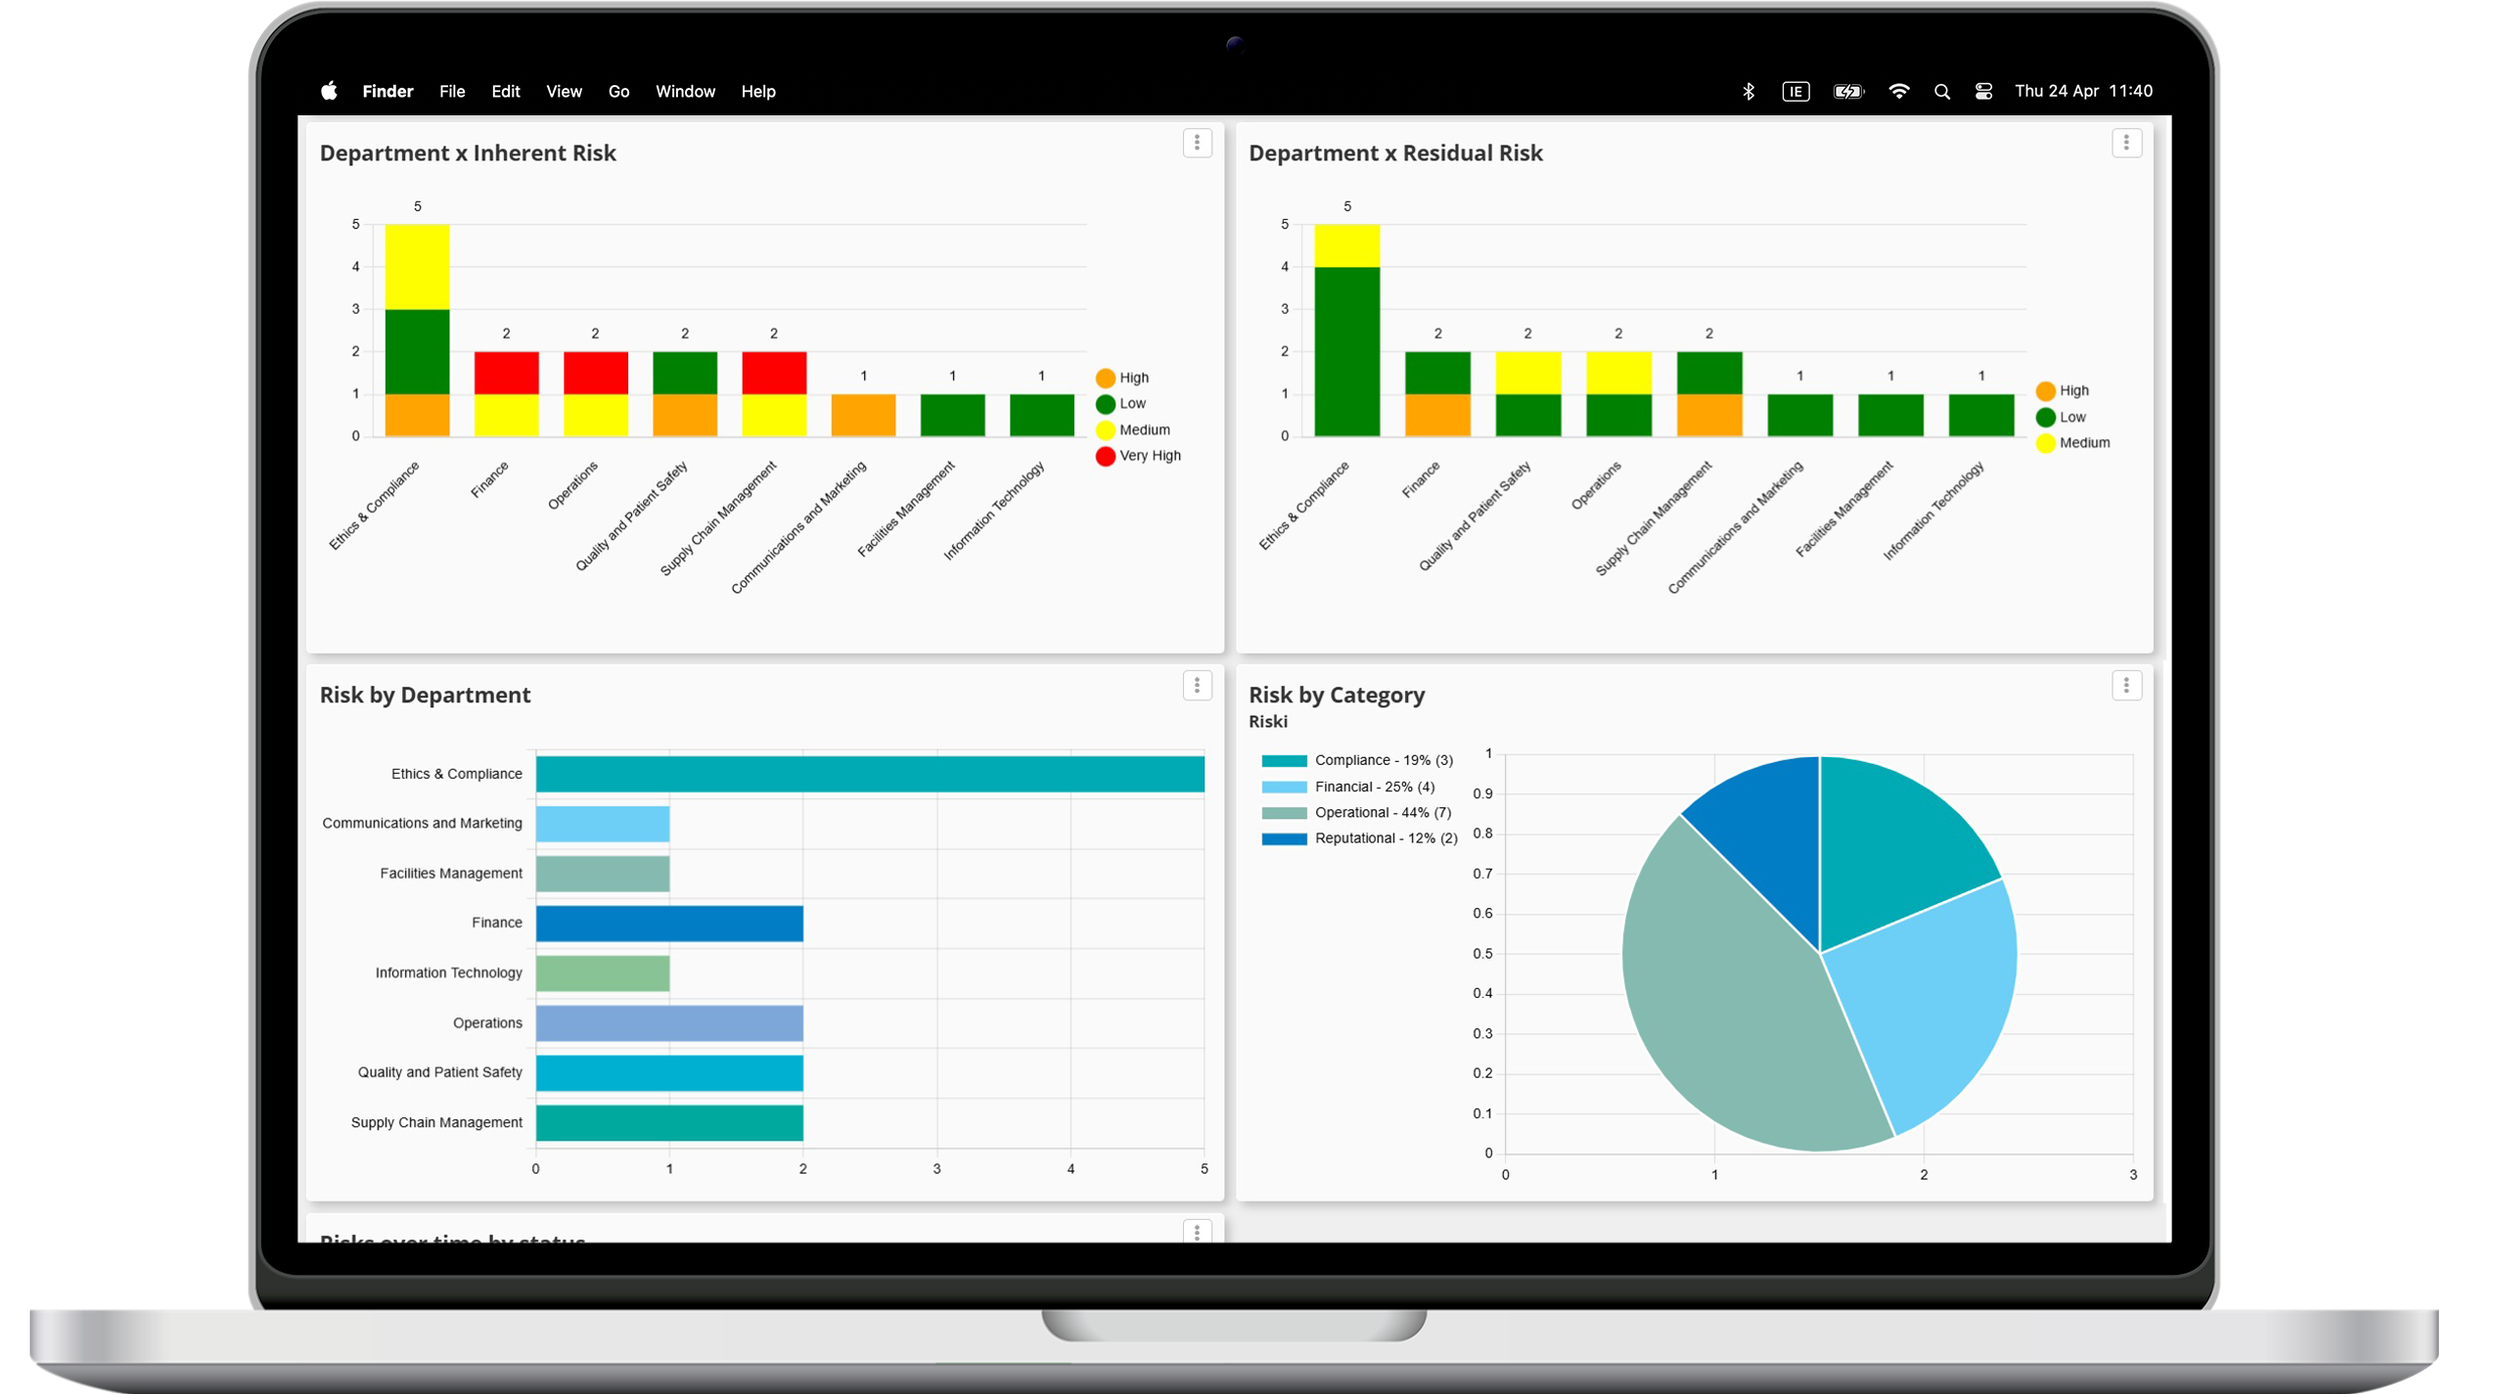
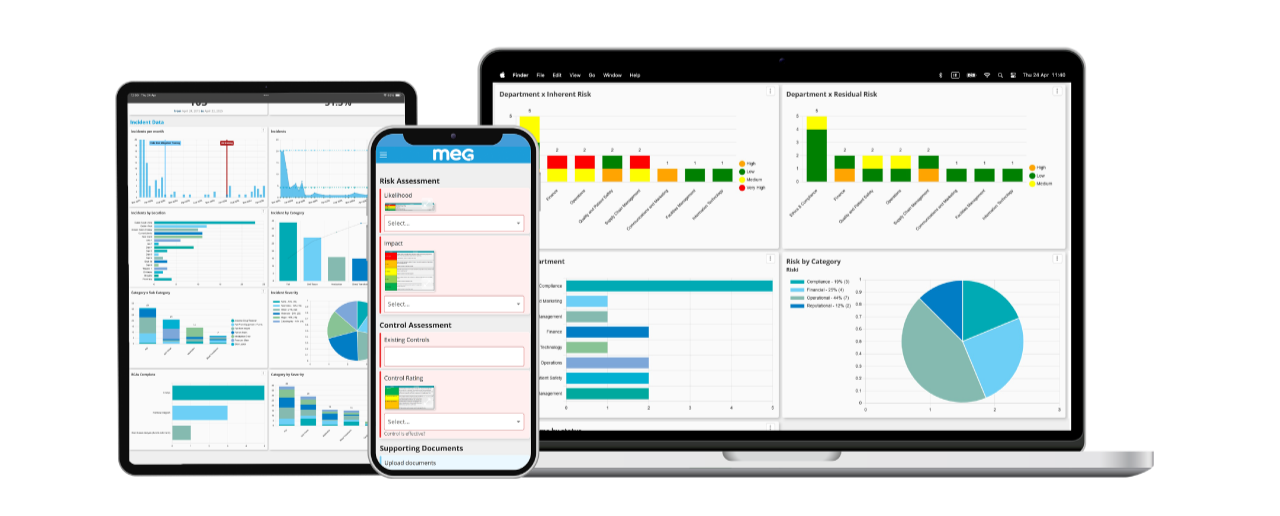
Los calendarios de revisión periódicos ayudan a los equipos a realizar un seguimiento de los riesgos, en lugar de que estos caigan en el olvido tras su evaluación inicial, mientras que los paneles de control ofrecen a los equipos directivos una visión en tiempo real de los riesgos de la organización y las tendencias emergentes.

En última instancia, el objetivo del software de evaluación de riesgos sanitarios no es simplemente digitalizar un registro de riesgos, sino proporcionar a los equipos de gestión la información que necesitan para tomar decisiones más rápidas y fundamentadas que mejoren la seguridad de los pacientes.


Cómo ayuda MEG a los hospitales a gestionar los riesgos de forma proactiva

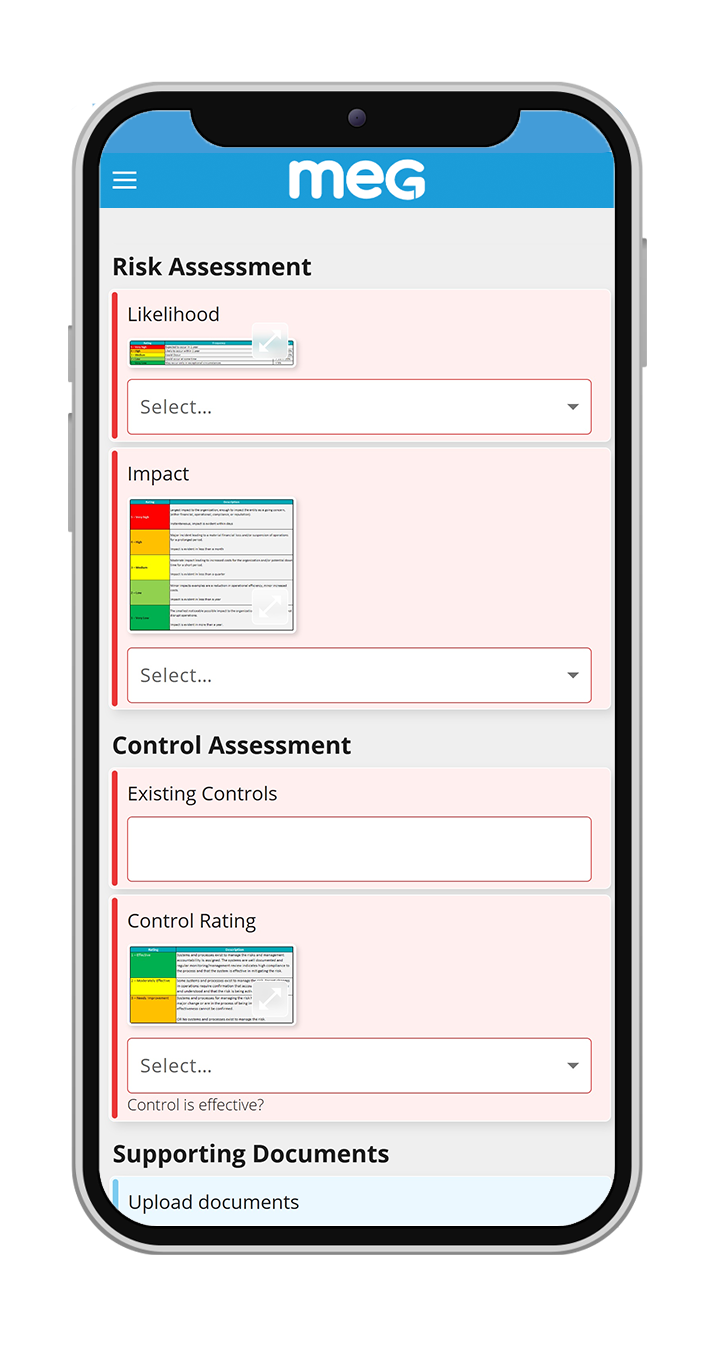
Formulario de evaluación de riesgos para la gestión de riesgos hospitalarios

MEG's solución de notificación de incidentes y gestión de riesgos está diseñada para ayudar a las organizaciones sanitarias a ir más allá de la notificación reactiva y desarrollar un enfoque proactivo de la gestión de riesgos.

El núcleo de la solución es un registro de riesgos configurable que permite a las organizaciones identificar, evaluar y supervisar posibles riesgos futuros a lo largo de todo su ciclo de vida. Los riesgos se clasifican por orden de prioridad mediante una matriz configurable de 5×5 que combina el impacto y la probabilidad, lo que facilita a los equipos de gobernanza identificar los riesgos de alta prioridad y destinar los recursos allí donde más se necesitan.

MEG también utiliza un indicador de riesgo, que es un formulario independiente que sirve para realizar un seguimiento del comportamiento de riesgo a lo largo del tiempo, registrando los cambios en las puntuaciones de impacto y probabilidad.

A diferencia de los registros de riesgos estáticos, MEG permite realizar revisiones programadas (por ejemplo, mensuales o trimestrales) que notifican automáticamente a los usuarios responsables cuando un riesgo requiere una nueva evaluación. Esto ayuda a las organizaciones a mantener actualizado su registro de riesgos y a garantizar el seguimiento y el cumplimiento de los flujos de trabajo de gestión de riesgos. 

La automatización de los flujos de trabajo refuerza aún más la gobernanza, ya que activa y guarda automáticamente los cambios en el sistema de seguimiento de riesgos cuando se actualizan las puntuaciones de riesgo, lo que reduce las tareas administrativas manuales y mejora la coherencia.

cuadro de mando que muestra los indicadores de gestión de riesgos hospitalarios

La gestión de riesgos y la notificación de incidentes suelen tratarse como procesos independientes, aunque resultan más eficaces cuando se combinan. Una de las capacidades únicas de MEG es que un riesgo puede elevarse a la categoría de incidente o viceversa, con datos ya introducidos para evitar tener que volver a introducirlos manualmente.

Un incidente es algo que ya ha ocurrido, mientras que un riesgo identifica la posibilidad de que se produzca un daño en el futuro. En la práctica, ambos conceptos están estrechamente relacionados. Un incidente notificado puede poner de manifiesto un riesgo organizativo subyacente que requiera un seguimiento continuo, mientras que un riesgo existente puede acabar materializándose en un incidente a pesar de los esfuerzos de mitigación.

La conexión entre estos procesos refuerza el aprendizaje organizativo y reduce la duplicación de tareas. En lugar de crear nuevos registros desde cero, los equipos de gobernanza deberían poder convertir un incidente en un riesgo organizativo del que se realiza un seguimiento, o crear un incidente a partir de un registro de riesgo ya existente, conservando al mismo tiempo la información ya recopilada.

Un enfoque integrado de la gobernanza sanitaria

La gestión de riesgos aporta el máximo valor cuando se integra en el sistema de gestión de la calidad en su conjunto.

Dentro de la plataforma MEG, los riesgos identificados pueden dar lugar a auditorías para evaluar el cumplimiento, generar planes de acción para asignar y supervisar las medidas de mitigacióno dar lugar a actualizaciones de las políticas y procedimientos mediante la gestión de documentos. Cuando un riesgo identificado se convierte en un suceso adverso, puede vincularse directamente al sistema de notificación de incidentes, mientras que las tendencias que surgen de la la experiencia del paciente y quejas de los pacientes pueden ayudar a identificar nuevos riesgos organizativos antes de que se agraven.

Este enfoque integrado proporciona a las organizaciones sanitarias una única fuente de información fiable para la gobernanza, lo que permite a los equipos de calidad, riesgos y seguridad del paciente trabajar a partir de información interconectada, en lugar de sistemas aislados. El resultado es una supervisión más sólida, una mayor rendición de cuentas y un marco más eficaz para la mejora continua de la calidad.


Conclusión:

Una gestión eficaz de los riesgos hospitalarios va más allá del mero mantenimiento de un registro de riesgos; consiste en crear una cultura de mejora continua en la que se identifiquen, evalúen y gestionen los posibles riesgos antes de que afecten a los pacientes, al personal o al rendimiento de la organización.

A medida que las organizaciones sanitarias se enfrentan a una complejidad normativa, operativa y clínica cada vez mayor, el software integrado de evaluación de riesgos sanitarios proporciona la visibilidad y la estructura necesarias para facilitar la toma de decisiones proactiva. Al vincular la gestión de riesgos con la notificación de incidentes, las auditorías, los planes de acción, la gestión documental y los comentarios de los pacientes, las organizaciones pueden reforzar la gobernanza y, al mismo tiempo, demostrar un claro compromiso con la seguridad de los pacientes.

MEG obtiene la certificación «Cyber Essentials Plus»

La confianza es fundamental en el ámbito de la tecnología sanitaria. Ya sea a la hora de gestionar incidentes, políticas, auditorías o comentarios de los pacientes, las organizaciones sanitarias necesitan tener la seguridad de que el software del que dependen cuenta con el respaldo de unas prácticas sólidas de ciberseguridad.

Nos enorgullece anunciar que MEG ha obtenido la certificación Cyber Essentials Plus, el nivel más alto de garantía dentro del programa Cyber Essentials, respaldado por el Gobierno del Reino Unido.

A diferencia de la certificación estándar de Cyber Essentials, Cyber Essentials Plus exige una evaluación técnica independiente de los controles de ciberseguridad de una organización. En lugar de basarse únicamente en un cuestionario de autoevaluación, las organizaciones certificadas se someten a pruebas para verificar que las medidas de seguridad clave funcionan de manera eficaz en la práctica.

Para MEG, esta certificación demuestra nuestro compromiso constante con la protección de los sistemas, la información y los servicios que respaldan la calidad asistencial, el cumplimiento normativo y la gobernanza clínica.

Más allá de la autoevaluación

Cyber Essentials fue una iniciativa puesta en marcha por el Gobierno del Reino Unido para ayudar a las organizaciones a protegerse frente a las amenazas cibernéticas más comunes. Establece una base de referencia reconocida de controles de ciberseguridad que abarca ámbitos como la configuración segura, el control de acceso, la protección contra el malware, los cortafuegos y las actualizaciones de software.

Cyber Essentials Plus amplía estos requisitos añadiendo una auditoría técnica independiente. Los evaluadores certificados analizan el entorno de una organización para comprobar que estos controles no solo están documentados, sino que también funcionan de manera eficaz.

Para las organizaciones que evalúan a los proveedores de software, este nivel adicional de verificación ofrece una mayor garantía de que los controles de ciberseguridad han sido validados de forma independiente.

Más información sobre Cyber Essentials Plus en la página web oficial

La importancia de la garantía de seguridad independiente

Las organizaciones sanitarias operan en un entorno en el que la ciberresiliencia es fundamental. La información de los pacientes, la continuidad operativa y el cumplimiento normativo dependen de sistemas digitales seguros y de socios tecnológicos de confianza.

A medida que los equipos de compras y los responsables de gobernanza evalúan cada vez más el nivel de ciberseguridad de los proveedores de software, las certificaciones verificadas de forma independiente aportan pruebas valiosas de que la seguridad está integrada en los procesos de la organización y no se limita a estar documentada en las políticas.

Cyber Essentials Plus ayuda a demostrar que los controles de ciberseguridad de una organización han sido evaluados externamente con arreglo a una norma reconocida y respaldada por el Gobierno, lo que aporta a los clientes una mayor confianza a la hora de evaluar a los proveedores y realizar la contratación.

Cyber Essentials frente a Cyber Essentials Plus 

Aunque ambas certificaciones se basan en los mismos cinco controles técnicos de seguridad, el nivel de garantía que ofrecen es diferente. La certificación Cyber Essentials se obtiene mediante una autoevaluación verificada, mientras que Cyber Essentials Plus incluye una evaluación técnica independiente para comprobar que dichos controles funcionan de manera eficaz en la práctica.

Tabla comparativa: Cyber Essentials frente a Cyber Essentials Plus

Tabla comparativa: Cyber Essentials frente a Cyber Essentials Plus

Para las organizaciones sanitarias que evalúan a los proveedores de software, Cyber Essentials Plus ofrece un nivel adicional de confianza, ya que un evaluador independiente ha verificado la eficacia de los controles de ciberseguridad de la organización, en lugar de basarse únicamente en la autodeclaración de cumplimiento. 

Cyber Essentials Plus complementa el marco más amplio de gobernanza y seguridad en el que se sustenta la plataforma MEG.

Además de nuestras certificaciones y acreditaciones actuales, entre las que se incluyen:

  • ISO/IEC 27001:2022 - Sistemas de gestión de la seguridad de la información 

  • ISO/IEC 27017:2015 - Código de buenas prácticas para los controles de seguridad de la información en los servicios en la nube

  • ISO/IEC 27018:2019 - Código de buenas prácticas para la protección de la información de carácter personal en la nube pública

  • ISO/IEC 42001:2023 - Sistemas de gestión de la inteligencia artificial

  • ISO 9001:2015 - Sistemas de gestión de la calidad

  • Kit de herramientas para la seguridad y la protección de datos del NHS (DSPT)

  • SOC 2 Tipo II - Controles de sistemas y organización 2, Tipo II 

Cyber Essentials Plus refuerza nuestro compromiso constante con la protección de la información de los clientes, al tiempo que ofrece a las organizaciones sanitarias una plataforma de gestión de la calidad segura y fiable.

En conjunto, estas certificaciones y acreditaciones demuestran que la seguridad, la privacidad y la gestión responsable de la IA forman parte integrante del proceso mediante el cual MEG desarrolla, comercializa y mejora continuamente su software.

Consulta nuestras certificaciones y acreditaciones

Qué significa esto para los clientes de MEG

Para los clientes actuales, Cyber Essentials Plus ofrece una garantía independiente adicional de que MEG sigue invirtiendo en el mantenimiento de sólidas prácticas de ciberseguridad en toda su organización.

Para los profesionales sanitarios que evalúan programas informáticos de gestión de la calidad, esto supone un motivo adicional de confianza, ya que garantiza que la ciberseguridad se toma en serio y se evalúa de forma independiente como parte de nuestro marco de gobernanza más amplio.

Aunque ninguna certificación puede eliminar por completo el riesgo cibernético, una verificación independiente demuestra un compromiso constante con el mantenimiento de normas de seguridad reconocidas y con el fortalecimiento continuo de la resiliencia de la organización.


La seguridad es un compromiso constante

La obtención de la certificación Cyber Essentials Plus supone un hito importante, pero no es un punto final. La ciberseguridad es un proceso continuo de evaluación, mejora y vigilancia. A medida que las amenazas siguen evolucionando, también deben hacerlo los controles, la gobernanza y los procesos que utilizan las organizaciones para proteger sus sistemas y datos.

En MEG, seguimos comprometidos con el refuerzo continuo de nuestra estrategia de seguridad, al tiempo que ofrecemos a las organizaciones sanitarias una plataforma de confianza en materia de calidad, cumplimiento normativo y gobernanza clínica.

«La obtención de la certificaciónCyber Essentials Plus ofrece a nuestros clientes una garantía independiente de que nuestros controles de seguridad no solo están documentados, sino que se han verificado de forma efectiva según normas rigurosas respaldadas por el Gobierno. Esto demuestra nuestro compromiso inquebrantable con la protección de los sistemas y los datos de los pacientes en los que confían nuestros socios. Se trata de un paso esencial para garantizar que seguimos siendo un socio seguro y fiable en materia de calidad y gobernanza sanitaria».
— Mark O’Reilly (director de sistemas de información de MEG)

Preguntas frecuentes

Análisis de opiniones mediante IA en el sector sanitario: cómo convertir los comentarios de los pacientes en información útil

Análisis de sentimientos mediante IA en el ámbito sanitario

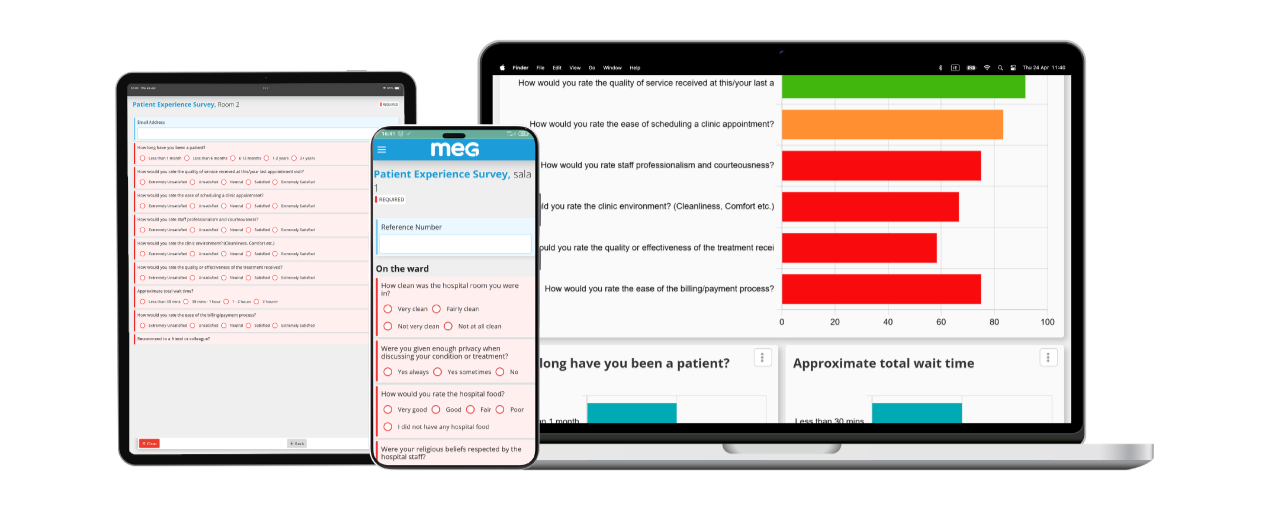
Las organizaciones sanitarias recogen más opiniones de los pacientes que nunca. Las encuestas, las quejas, los elogios, los formularios en línea, los correos electrónicos, las grabaciones de voz y los comentarios de texto libre proporcionan una información muy valiosa sobre la experiencia de los pacientes. Sin embargo, para muchas organizaciones, el verdadero reto no es recabar opiniones, sino interpretarlas con la rapidez suficiente para poder actuar.

Un solo comentario de un paciente puede elogiar la atención de enfermería por su compasión y, al mismo tiempo, expresar preocupaciones sobre la comida, la limpieza del hospital y la falta de comunicación durante el alta, todo ello en una misma respuesta. Revisar manualmente miles de comentarios para identificar temas, asignar responsabilidades y detectar tendencias requiere mucho tiempo y resulta cada vez más insostenible.

Es aquí donde la inteligencia artificial está transformando la gestión de la experiencia del paciente en el ámbito sanitario.

La inteligencia artificial ayuda a las organizaciones a analizar comentarios no estructurados a gran escala, a identificar antes los problemas emergentes y a garantizar que los equipos adecuados reciban la información pertinente con mayor rapidez.

En este artículo, analizaremos cómo el análisis de opiniones mediante IA y los conocimientos obtenidos gracias a la IA están ayudando a las organizaciones sanitarias a ir más allá de la mera recopilación de opiniones de los pacientes para utilizarlas como motor de la mejora continua de la calidad.


La inteligencia artificial en el sector sanitario va más allá de las aplicaciones clínicas

Cuando la gente piensa en la inteligencia artificial en el ámbito sanitario, suele imaginar sistemas de apoyo a la toma de decisiones clínicas, diagnóstico por imagen o análisis predictivo.

Sin embargo, algunas de las mayores oportunidades para la IA se encuentran fuera de la atención clínica directa. La gestión de la calidad y la experiencia del paciente generan enormes cantidades de información no estructurada cuya revisión e interpretación han requerido tradicionalmente un esfuerzo manual considerable.

Las opiniones de los pacientes constituyen una de las fuentes más ricas —y a menudo infrautilizadas— de información sobre la organización. Cada comentario representa una oportunidad para comprender qué valoran los pacientes, identificar las deficiencias en el servicio y mejorar la atención. Sin embargo, sin un análisis inteligente, esta valiosa información puede quedar oculta entre miles de respuestas. Aquí es donde la información generada por la IA aporta un valor cuantificable.

El análisis de opiniones mediante IA ayuda a las organizaciones a comprender más rápidamente la experiencia de los pacientes 

Análisis de opiniones en el módulo de experiencia del paciente de MEG utiliza inteligencia artificial para determinar el tono emocional que subyace a los comentarios escritos o verbales.

En lugar de limitarse a identificar palabras clave, la IA moderna evalúa el contexto de toda la respuesta para determinar si los comentarios son:

  • Positivo

  • Negativo

  • Misto

  • Neutro

Para las organizaciones sanitarias, esto ofrece una visión general inmediata de la opinión de los pacientes sobre la atención recibida. En lugar de esperar a una revisión manual, los equipos de calidad pueden identificar rápidamente aquellas áreas en las que la experiencia del paciente podría estar empeorando y priorizar las respuestas en consecuencia. MEG permite a las organizaciones sanitarias modificar la clasificación según sus preferencias.

la inteligencia artificial en el ámbito sanitario

Un comentario suele contener varias historias

Una de las limitaciones del análisis tradicional de los comentarios es que se trata cada respuesta como si fuera un único tema. En realidad, los pacientes suelen abordar varios aspectos de su experiencia en un mismo comentario.

Por ejemplo:

«Las enfermeras fueron fantásticas, pero tuve que esperar casi dos horas para que me dieran los documentos del alta y nadie me explicó a qué se debía el retraso».

Un revisor manual podría clasificar esto en la categoría «Descarga».

La IA puede identificar varios temas a la vez, como por ejemplo:

  • Cuidados de enfermería (positivos)

  • Comunicación (negativa)

  • Proceso de alta (negativo)

  • Tiempos de espera (negativos)

Esto permite obtener una visión mucho más completa de la organización, al tiempo que garantiza que cada asunto llegue al equipo adecuado para su revisión.


Los análisis basados en la inteligencia artificial permiten actuar con mayor rapidez 

Los análisis basados en la inteligencia artificial ayudan a las organizaciones a:

  • Detectar temas recurrentes en miles de respuestas

  • Detectar antes los problemas emergentes relacionados con los servicios

  • Experiencias positivas de los pacientes

  • Resaltar los departamentos que requieren atención

  • Dar prioridad a las mejoras de gran impacto

  • Apoyar iniciativas de calidad basadas en la evidencia

En lugar de dedicar horas a clasificar los comentarios, los equipos encargados de la experiencia del paciente pueden centrarse en mejorar los servicios.

Superar las barreras lingüísticas con la IA

Las organizaciones sanitarias atienden a poblaciones cada vez más diversas. Los comentarios de los pacientes pueden enviarse en varios idiomas, lo que complica la revisión manual. La inteligencia artificial moderna puede analizar el sentimiento en varios idiomas, lo que permite a las organizaciones comprender la experiencia de los pacientes independientemente del idioma utilizado.

Para los proveedores de asistencia sanitaria multinacionales u organizaciones que atienden a comunidades diversas, el análisis multilingüe de opiniones ofrece una visión más completa de la experiencia de los pacientes.

el uso de la inteligencia artificial en el ámbito sanitario para facilitar el análisis de opiniones

Cómo utiliza MEG la inteligencia artificial para mejorar la experiencia del paciente 

En MEG, creemos que la inteligencia artificial debe mejorar el trabajo de los profesionales sanitarios. También creemos que la IA aplicada a la sanidad debe gestionarse de forma responsable. MEG es uno de los primeros proveedores de software de gestión de la calidad sanitaria en obtener la certificación ISO/IEC 42001:2023, la primera norma internacional del mundo para los sistemas de gestión de la inteligencia artificial (AIMS). Esto verifica de forma independiente que nuestras capacidades de IA se desarrollan y gestionan dentro de un marco sólido de gobernanza, gestión de riesgos, transparencia y mejora continua.

Nuestro módulo de «Experiencia del paciente» utiliza la inteligencia artificial para ayudar a las organizaciones a gestionar de forma más eficiente el creciente volumen de comentarios de los pacientes, al tiempo que garantiza que no se pasen por alto los datos valiosos. Las capacidades de inteligencia artificial de MEG incluyen:

Categorización automática inteligente

Los comentarios de los pacientes suelen abarcar varios temas en una misma respuesta. MEG identifica y clasifica automáticamente estos temas, lo que contribuye a garantizar que cada asunto llegue al equipo más adecuado sin necesidad de una revisión manual exhaustiva.

Análisis de opiniones mediante IA basada en el contexto

MEG analiza los comentarios para determinar si la opinión de los pacientes es positiva, negativa, mixta o neutra. Esto permite a las organizaciones conocer de forma inmediata la experiencia global de los pacientes, al tiempo que les ayuda a dar prioridad a las respuestas que más atención requieran.

Detección multilingüe de opiniones

Los comentarios de los pacientes pueden analizarse en varios idiomas, lo que ayuda a las organizaciones sanitarias a comprender las experiencias de distintos grupos de pacientes.

Transcripción de voz mediante IA

Las notas de voz se pueden transcribir automáticamente a texto en varios idiomas, lo que permite buscar, generar informes y analizar más fácilmente los comentarios verbales. Es importante destacar que estas capacidades de IA ayudan a los equipos sanitarios al reducir la carga de trabajo administrativo, al tiempo que se mantiene la supervisión humana de las decisiones y las acciones de seguimiento.

Más información: Cómo MEG obtuvo la certificación ISO/IEC 42001 para una IA responsable en el ámbito sanitario.

«Cuandodiseñamos las funciones de inteligencia artificial del módulo «Experiencia del paciente», el objetivo nunca fue sustituir el criterio humano, sino eliminar el cuello de botella. Los equipos de calidad dedicaban horas a clasificar los comentarios antes incluso de poder empezar a actuar en consecuencia. Ahora, el análisis se realiza en segundos y pueden dedicar su tiempo a mejorar realmente la atención sanitaria».
— Mahmoud Assran (especialista en productos MEG)

La IA aporta un mayor valor cuando se integra en la mejora de la calidad

Entender las opiniones de los pacientes es solo el primer paso.

La verdadera mejora se produce cuando los conocimientos se traducen en medidas cuantificables.

En el marco del Sistema Integrado de Gestión de la Calidad de MEG, los comentarios de los pacientes pueden dar lugar a actividades más amplias de mejora de la calidad, entre las que se incluyen:

Al vincular la experiencia de los pacientes con la gobernanza y la gestión de riesgos y de la calidad, las organizaciones pueden demostrar que las opiniones de los pacientes contribuyen directamente a la mejora de los servicios.

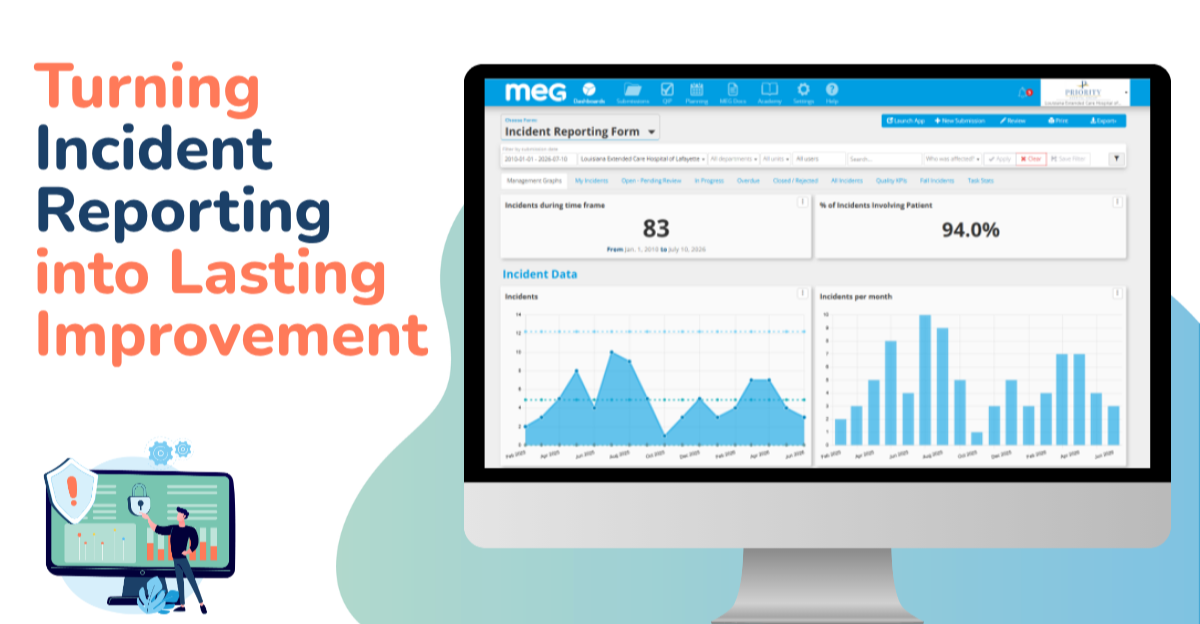
Notificación de incidentes hospitalarios: cómo las organizaciones sanitarias modernas convierten los incidentes de seguridad en mejoras duraderas

notificación de incidentes hospitalarios

La seguridad de los pacientes no mejora por el mero hecho de que se notifiquen los incidentes.

La situación mejora porque las organizaciones aprenden de ellos, investigan sus causas, aplican medidas correctivas que abordan los problemas sistémicos y, a continuación, realizan un seguimiento para garantizar que las mejoras se mantengan.

Por desgracia, es precisamente en este punto donde muchas organizaciones sanitarias encuentran dificultades. A menudo, los informes de incidentes se registran en un sistema, las investigaciones se gestionan en otro, el seguimiento de las medidas se lleva a cabo en hojas de cálculo y las pruebas se almacenan en múltiples ubicaciones. El valioso aprendizaje queda fragmentado, se pierde la rendición de cuentas y los mismos riesgos siguen repitiéndose.

El sistema moderno de notificación de incidentes sanitarios debería ir mucho más allá del mero registro de eventos adversos y cuasiincidentes. Debería proporcionar a las organizaciones sanitarias un método estructurado para identificar riesgos, fomentar las mejores prácticas en la investigación de incidentes, asignar la responsabilidad de las medidas a adoptar, demostrar el cumplimiento normativo y poder hacer un seguimiento del impacto en los indicadores de seguridad del paciente.


La notificación de incidentes hospitalarios va más allá del mero registro de los sucesos

La notificación de incidentes hospitalarios es el proceso estructurado de documentar los sucesos relacionados con la seguridad del paciente, los conatos de incidente, los eventos adversos, los incidentes relacionados con el personal y otras situaciones que puedan afectar a la calidad o la seguridad de la atención sanitaria.

Sin embargo, la eficacia de la notificación de incidentes no se mide por el número de informes presentados, sino por lo que ocurre a continuación. El objetivo no es atribuir culpas, sino fomentar el aprendizaje organizativo.

Una comunicación eficaz permite a los profesionales sanitarios identificar tendencias, investigar las causas fundamentales, reducir los riesgos futuros y mejorar los resultados de los pacientes. Las organizaciones con una cultura de comunicación consolidada abordan los incidentes como oportunidades para reforzar los sistemas, en lugar de buscar la culpa de una persona concreta. Esto se ajusta a las directrices internacionales sobre seguridad del paciente, entre las que se incluyen las recomendaciones de la OMS y el Marco de Respuesta a Incidentes de Seguridad del Paciente (PSIRF) del NHS, que hacen hincapié en el aprendizaje y la mejora del sistema por encima de la atribución de culpas.

¿Qué es un incidente en el ámbito sanitario? 

Se entiende por «incidente» cualquier suceso o circunstancia que:

  • provocó daños a un paciente

  • podría haber causado daños (incidente sin consecuencias graves)

  • la seguridad del personal afectado

  • interrupción de las operaciones clínicas

  • incumplimiento normativo

  • generó un riesgo organizativo

Algunos ejemplos son:

  • Errores en la medicación

  • Caídas de pacientes

  • Lesiones por presión

  • Averías en los equipos

  • Errores en la identificación de los pacientes

  • Violencia y agresión

  • Fugas de datos

  • Errores en la documentación clínica

  • Incidentes de seguridad

  • Accidentes laborales

Es fundamental registrar tanto los eventos adversos como los conatos de error, ya que estos últimos suelen poner de manifiesto los puntos débiles antes de que los pacientes sufran daños.


Por qué es importante la notificación de incidentes en los hospitales 

El sector sanitario es uno de los entornos operativos más complejos del mundo. Cada día se toman miles de decisiones clínicas y se llevan a cabo traspasos, procedimientos y comunicaciones entre múltiples departamentos. Incluso los sistemas mejor diseñados pueden sufrir fallos. Sin un sistema estructurado de notificación de incidentes, las organizaciones pierden visibilidad sobre los riesgos emergentes.

Un sistema eficaz de notificación de incidentes permite a los hospitales:

  • Detectar antes los riesgos para la seguridad de los pacientes

  • Identificar temas y tendencias recurrentes

  • Apoyar el análisis de las causas fundamentales

  • Cumplir con los requisitos normativos y de acreditación

  • Mejorar el aprendizaje organizativo

  • Reforzar la gobernanza

  • Aumentar la rendición de cuentas

  • Demostrar una mejora continua de la calidad

Las investigaciones y las directrices internacionales sobre seguridad del paciente destacan sistemáticamente la notificación de incidentes como un componente fundamental del aprendizaje organizativo, al tiempo que reconocen que la notificación por sí sola es insuficiente a menos que las organizaciones actúen en función de los resultados.


No basta con notificar los incidentes en el ámbito sanitario 

Uno de los mayores errores es pensar que notificar un incidente mejora la seguridad. No es así. Notificarlo simplemente genera información.

La mejora real se produce cuando las organizaciones:

  1. Averigua qué ha pasado

  2. Entender por qué ocurrió

  3. Identificar las causas fundamentales

  4. Asignar medidas correctivas

  5. Hacer un seguimiento de los avances

  6. Comprobar la eficacia

  7. Compartir el aprendizaje organizativo

Los organismos reguladores y de acreditación esperan cada vez más este enfoque de «circuito cerrado», ya que demuestra que las organizaciones sanitarias están aprendiendo de los incidentes, en lugar de limitarse a documentarlos. La JCI y la PSIRF, por ejemplo, hacen especial hincapié en el aprendizaje, la respuesta proporcionada y la mejora de la seguridad tras los incidentes.

Características de un sistema eficaz de notificación de incidentes en los hospitales

No todos los sistemas de notificación de incidencias aportan una mejora significativa. Los sistemas más eficaces combinan la facilidad de uso con la gobernanza y el análisis de datos.

Entre sus principales capacidades se incluyen:

Informes sencillos

El personal debería poder notificar incidentes rápidamente desde ordenadores de sobremesa o dispositivos móviles mediante formularios intuitivos. Los procesos de notificación complicados disuaden de presentar notificaciones.

Flujos de trabajo estandarizados

Una clasificación coherente garantiza la calidad de los datos y hace que el análisis de tendencias sea más fiable en todos los departamentos y centros.

Notificaciones inmediatas

Las partes interesadas pertinentes deberían recibir automáticamente alertas cuando se notifiquen incidentes graves.

Gestión de investigaciones

Las investigaciones deben documentarse en el mismo sistema, incluyendo los plazos, las pruebas y las conclusiones.

Análisis de las causas fundamentales

El sistema debería admitir metodologías de investigación estructuradas, en lugar de basarse únicamente en descripciones narrativas.

Gestión de acciones

Cada recomendación debe convertirse en una acción con seguimiento que incluya:

  • propiedad

  • plazos

  • escalada

  • seguimiento de la finalización

Análisis y paneles de control

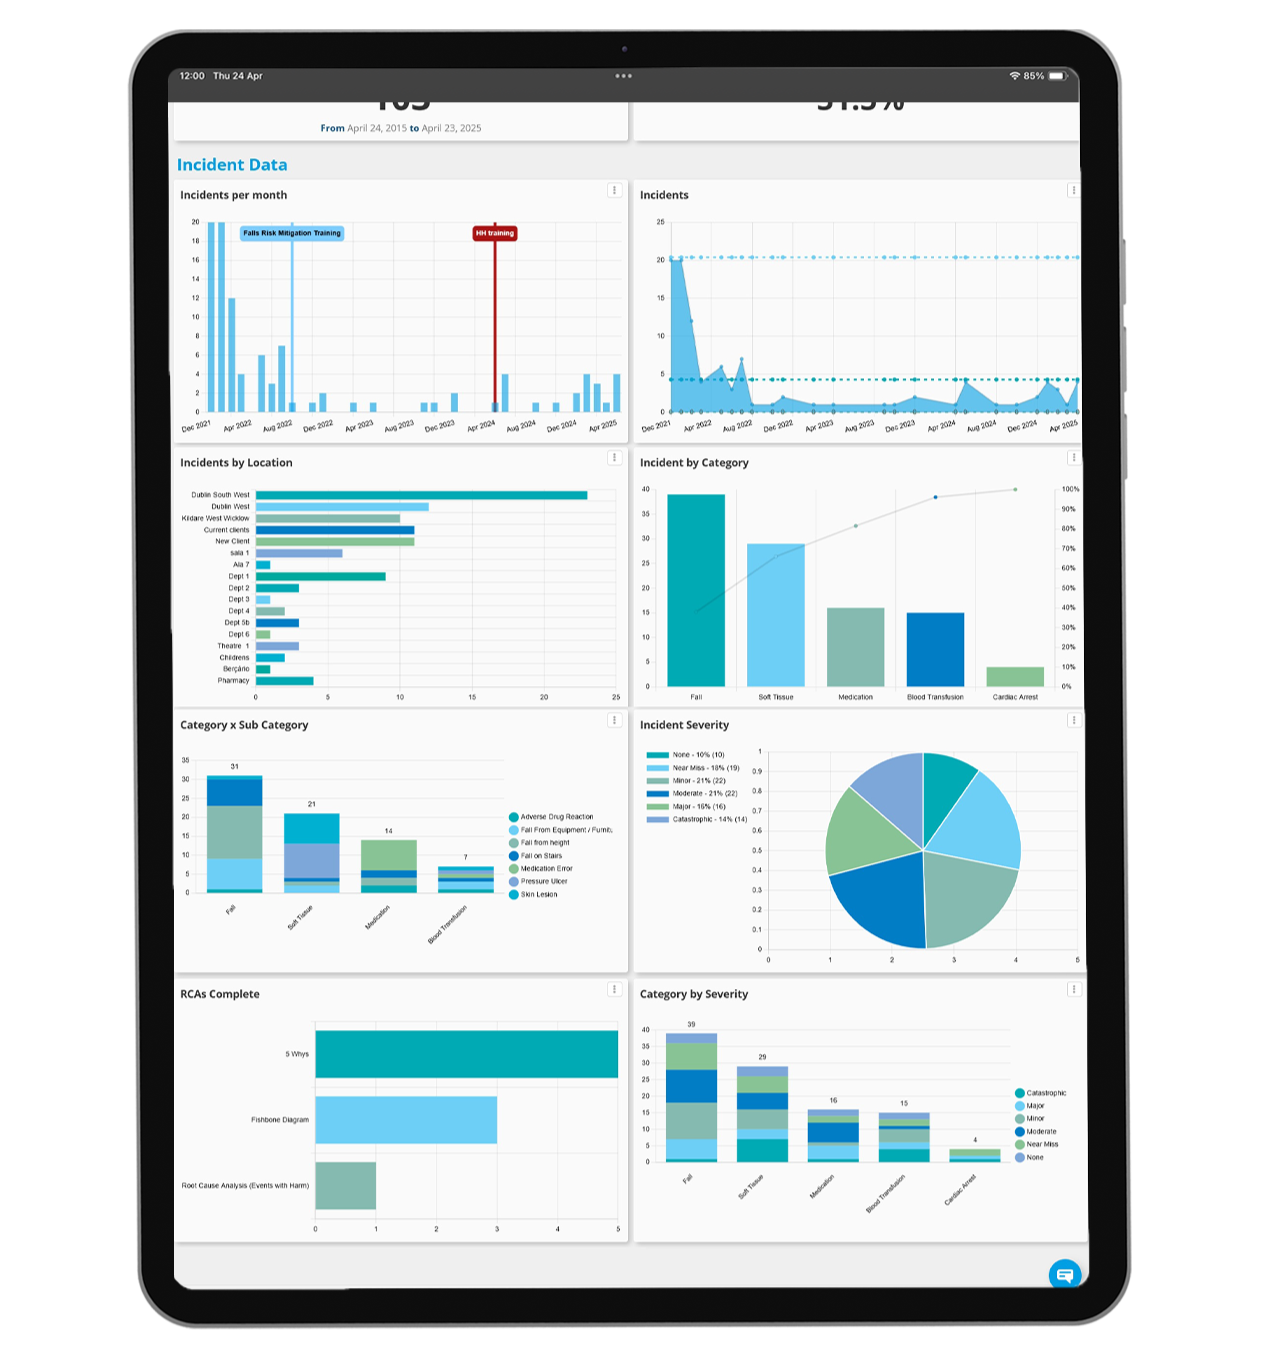
Los responsables del sector sanitario necesitan información en tiempo real sobre:

  • número de incidentes

  • gravedad

  • temas recurrentes

  • medidas pendientes

  • rendimiento de los departamentos

  • riesgo organizativo

Informes reglamentarios

La documentación debe estar fácilmente disponible para las inspecciones, las evaluaciones de acreditación y las reuniones de gobierno.

Creación de una sólida cultura de notificación de incidentes 

La tecnología por sí sola no basta para garantizar una asistencia sanitaria más segura. La cultura organizativa desempeña un papel igualmente importante.

Los hospitales con altas tasas de notificación no son necesariamente menos seguros.

En muchos casos, son más seguros porque el personal se siente con confianza para informar de los problemas sin temor a que se le culpe.

Las organizaciones de alto rendimiento suelen:

  • fomentar la notificación de cuasiaccidentes

  • proporcionar comentarios oportunos a los periodistas

  • comunicar las lecciones aprendidas

  • identificar oportunidades de mejora

  • involucrar al personal de primera línea en la búsqueda de soluciones

  • demostrar un compromiso visible por parte de los dirigentes

Cómo ayuda MEG a los hospitales a cerrar el ciclo 

En MEG, creemos que la notificación de incidentes debe ser el punto de partida, y no el punto final, del proceso de mejora continua.

Nuestro software de gestión de la calidad sanitaria integra la notificación de incidentes en todas las fases del proceso de mejora de la calidad, lo que ayuda a los hospitales a pasar de la identificación de riesgos a la demostración de resultados cuantificables.

Con MEG, las organizaciones pueden:

  • Registrar incidencias desde cualquier punto de la organización

  • Gestionar las investigaciones y el análisis de las causas fundamentales

  • Elaborar planes de medidas correctivas

  • Realizar un seguimiento del progreso dentro del programa

  • Supervisar las acciones pendientes y la rendición de cuentas

  • Identificar tendencias mediante paneles de control en tiempo real

  • Presentar la documentación necesaria para las inspecciones y la acreditación

  • Demostrar una mejora continua de la calidad

A diferencia de los programas independientes de notificación de incidentes, MEG integra la gestión de incidentes en el ecosistema más amplio de gobernanza sanitaria.

Por ejemplo, un incidente puede provocar:

  • un auditoría para verificar el cumplimiento normativo en todos los departamentos

  • un Plan de acción para asignar, supervisar y verificar las medidas correctivas

  • actualizaciones de las políticas y los documentos para reflejar los nuevos procedimientos

  • a Experiencia del paciente en la que las quejas o comentarios se refieren al mismo problema

  • documentación de acreditación que demuestre cómo se identificaron, abordaron y supervisaron los riesgos a lo largo del tiempo

¿Estás listo para modernizar el proceso de notificación de incidentes de tu hospital? 

Descubre cómo la solución integrada de notificación de incidentes sanitarios y gestión de riesgos de MEG ayuda a los hospitales a registrar los incidentes, investigar sus causas, realizar un seguimiento de las medidas adoptadas y demostrar una mejora continua de la calidad.

MEG obtiene la certificación ISO 42001, sumándose así al reducido grupo de empresas de tecnología sanitaria que utilizan una IA responsable.

Insignia de certificación MEG ISO 42001:2023 expedida por Citation ISO Certification para la gestión de la inteligencia artificial

La certificación ISO/IEC 42001:2023 de MEG, expedida por Citation ISO Certification, es la norma internacional para los sistemas de gestión de la inteligencia artificial. MEG obtuvo la certificación con 17 observaciones positivas y cero no conformidades.

Como proveedor de software de gestión de la calidad diseñado exclusivamente para organizaciones sanitarias, MEG siempre ha creído que la tecnología utilizada en la gobernanza clínica, el cumplimiento normativoy la seguridad del paciente debe cumplir con los más altos estándares. Esa convicción no se limita a nuestro software de gestión de la calidad, sino que se extiende a la forma en que desarrollamos, gestionamos e implementamos las funciones de inteligencia artificial que lo hacen posible.


Por eso nos enorgullece anunciar que MEG ha obtenido la certificación ISO/IEC 42001:2023 , la norma internacional para los sistemas de gestión de la IA. Nuestra auditoría concluyó con 17 observaciones positivas y cero incumplimientos, un resultado que refleja la dedicación con la que nuestro equipo ha trabajado para construir desde cero una gobernanza responsable de la IA.


Qué supone la certificación ISO 42001 para la gobernanza de la IA en el sector sanitario

La norma ISO/IEC 42001:2003 es la primera norma del mundo reconocida internacionalmente y certificable para los sistemas de gestión de la inteligencia artificial. Publicada en diciembre de 2023, ofrece un marco estructurado para las organizaciones que desarrollan, suministran o utilizan sistemas de inteligencia artificial, y establece los requisitos sobre cómo debe gestionarse, supervisarse y mejorarse continuamente la inteligencia artificial.

En la práctica, la certificación significa que un organismo independiente ha verificado que MEG cuenta con las políticas, los procesos y los controles necesarios para gestionar la IA de forma responsable a lo largo de todo su ciclo de vida; desde la forma en que se identifican y mitigan los riesgos hasta cómo se documentan, revisan y rinden cuentas las decisiones tomadas por los sistemas de IA.

La norma aborda algunas de las preocupaciones más acuciantes en torno a la IA en los sectores regulados: la transparencia, los sesgos, el uso ético, la gobernanza de los datos y la supervisión humana. No se ha diseñado únicamente como un ejercicio de cumplimiento normativo, sino como un marco operativo que integra la IA responsable en el funcionamiento real de una organización, utilizando la metodología «Planificar-Hacer-Verificar-Actuar», ya conocida en otras normas ISO sobre sistemas de gestión.

Para las organizaciones sanitarias, los sistemas de gestión de la IA ofrecen un enfoque estructurado para gestionar la IA de forma segura y coherente. A medida que la IA se integra cada vez más en los procesos clínicos, operativos y de calidad, los sistemas de gestión de la IA en el ámbito sanitario ayudan a las organizaciones a establecer una responsabilidad clara, gestionar los riesgos y demostrar que la IA se desarrolla y utiliza de forma responsable. La certificación ISO 42001 proporciona un marco reconocido internacionalmente para lograrlo.

MEG ha sido evaluado y homologado de forma independiente por Citation ISO Certification Limited.

Por qué son importantes los sistemas de gestión basados en la inteligencia artificial en el sector sanitario

La sanidad es uno de los ámbitos más sensibles al uso de la inteligencia artificial en todo el mundo. Las decisiones basadas en la tecnología pueden afectar a la seguridad de los pacientes, a los resultados clínicos y a la responsabilidad de las organizaciones. Las consecuencias de una gestión inadecuada de la inteligencia artificial no son algo abstracto.

Para los responsables de calidad, los responsables de cumplimiento normativo y los responsables de gobernanza clínica, la gobernanza de la IA en el sector sanitario se está convirtiendo en una cuestión de garantía práctica. Cuando la IA se integra en los sistemas operativos, las organizaciones necesitan tener la seguridad de que los proveedores pueden demostrar transparencia, supervisión y gestión de riesgosy rendición de cuentas.

Para los clientes de MEG —los equipos de calidad y cumplimiento normativo de hospitales, sistemas sanitarios y organizaciones sanitarias reguladas—, la cuestión de si su software proveedor gestiona la IA de forma responsable ya no es, cada vez más, un simple extra. Es un factor a tener en cuenta en la contratación, una cuestión de gobernanza y, en muchos casos, un problema de confianza. La certificación ISO 42001 ofrece a nuestros clientes una respuesta clara y verificada de forma independiente: ¡Sí! MEG cuenta con un sistema estructurado y auditado para una IA responsable.


Un reconocimiento excepcional

Aunque el conocimiento de la norma ISO/IEC 42001:2003 está creciendo rápidamente, su adopción sigue siendo limitada. A mediados de 2026, se estima que entre 350 y 500 organizaciones de todo el mundo han obtenido esta certificación. A modo de referencia, hay miles de organizaciones en todo el mundo que cuentan con la certificación ISO 27001 (seguridad de la información).

Estamos orgullosos de formar parte de este grupo pionero y de ser una de las pocas empresas de tecnología sanitaria que lo ha conseguido. En un sector en el que la confianza lo es todo, creemos que esa distinción es importante.


Qué supone la certificación ISO 42001 para los clientes de MEG

Para los clientes actuales de MEG, esta certificación refuerza lo que ya saben sobre nuestra forma de trabajar: con rigor, con transparencia y teniendo siempre muy presente su marco normativo.

Para las organizaciones que están evaluando software de gestión de la calidad, se trata de una señal que merece la pena tomar en serio. La certificación ISO 42001 ofrece a las organizaciones sanitarias una señal clara: el sistema de gestión de la calidad de MEG ha sido evaluado de forma independiente según un marco reconocido internacionalmente para una IA responsable. A medida que la IA se integra cada vez más en las herramientas que utilizan a diario los equipos sanitarios, la gobernanza que hay detrás de esas herramientas es tan importante como sus funcionalidades.

Nos comprometemos a mantener y ampliar esta certificación a medida que crezcan nuestras capacidades en materia de IA, y a medida que siga evolucionando el marco normativo en torno a la IA en el ámbito sanitario.

«EnMEG, desde el principio hemos considerado la gobernanza y la ética de la IA como factores que facilitan la innovación, y no como obstáculos para ella. Al integrar este principio, hemos sentado unas bases sólidas para un crecimiento responsable en el ámbito de la IA. La obtención de la certificación ISO 42001 confirma la eficacia de este enfoque en la práctica. Esto es solo el principio, y seguiremos construyendo sobre estas bases».
— Guvanch Meredov - Responsable de Cumplimiento Normativo y Profesional Certificado en Gobernanza de la IA, MEG

Preguntas frecuentes

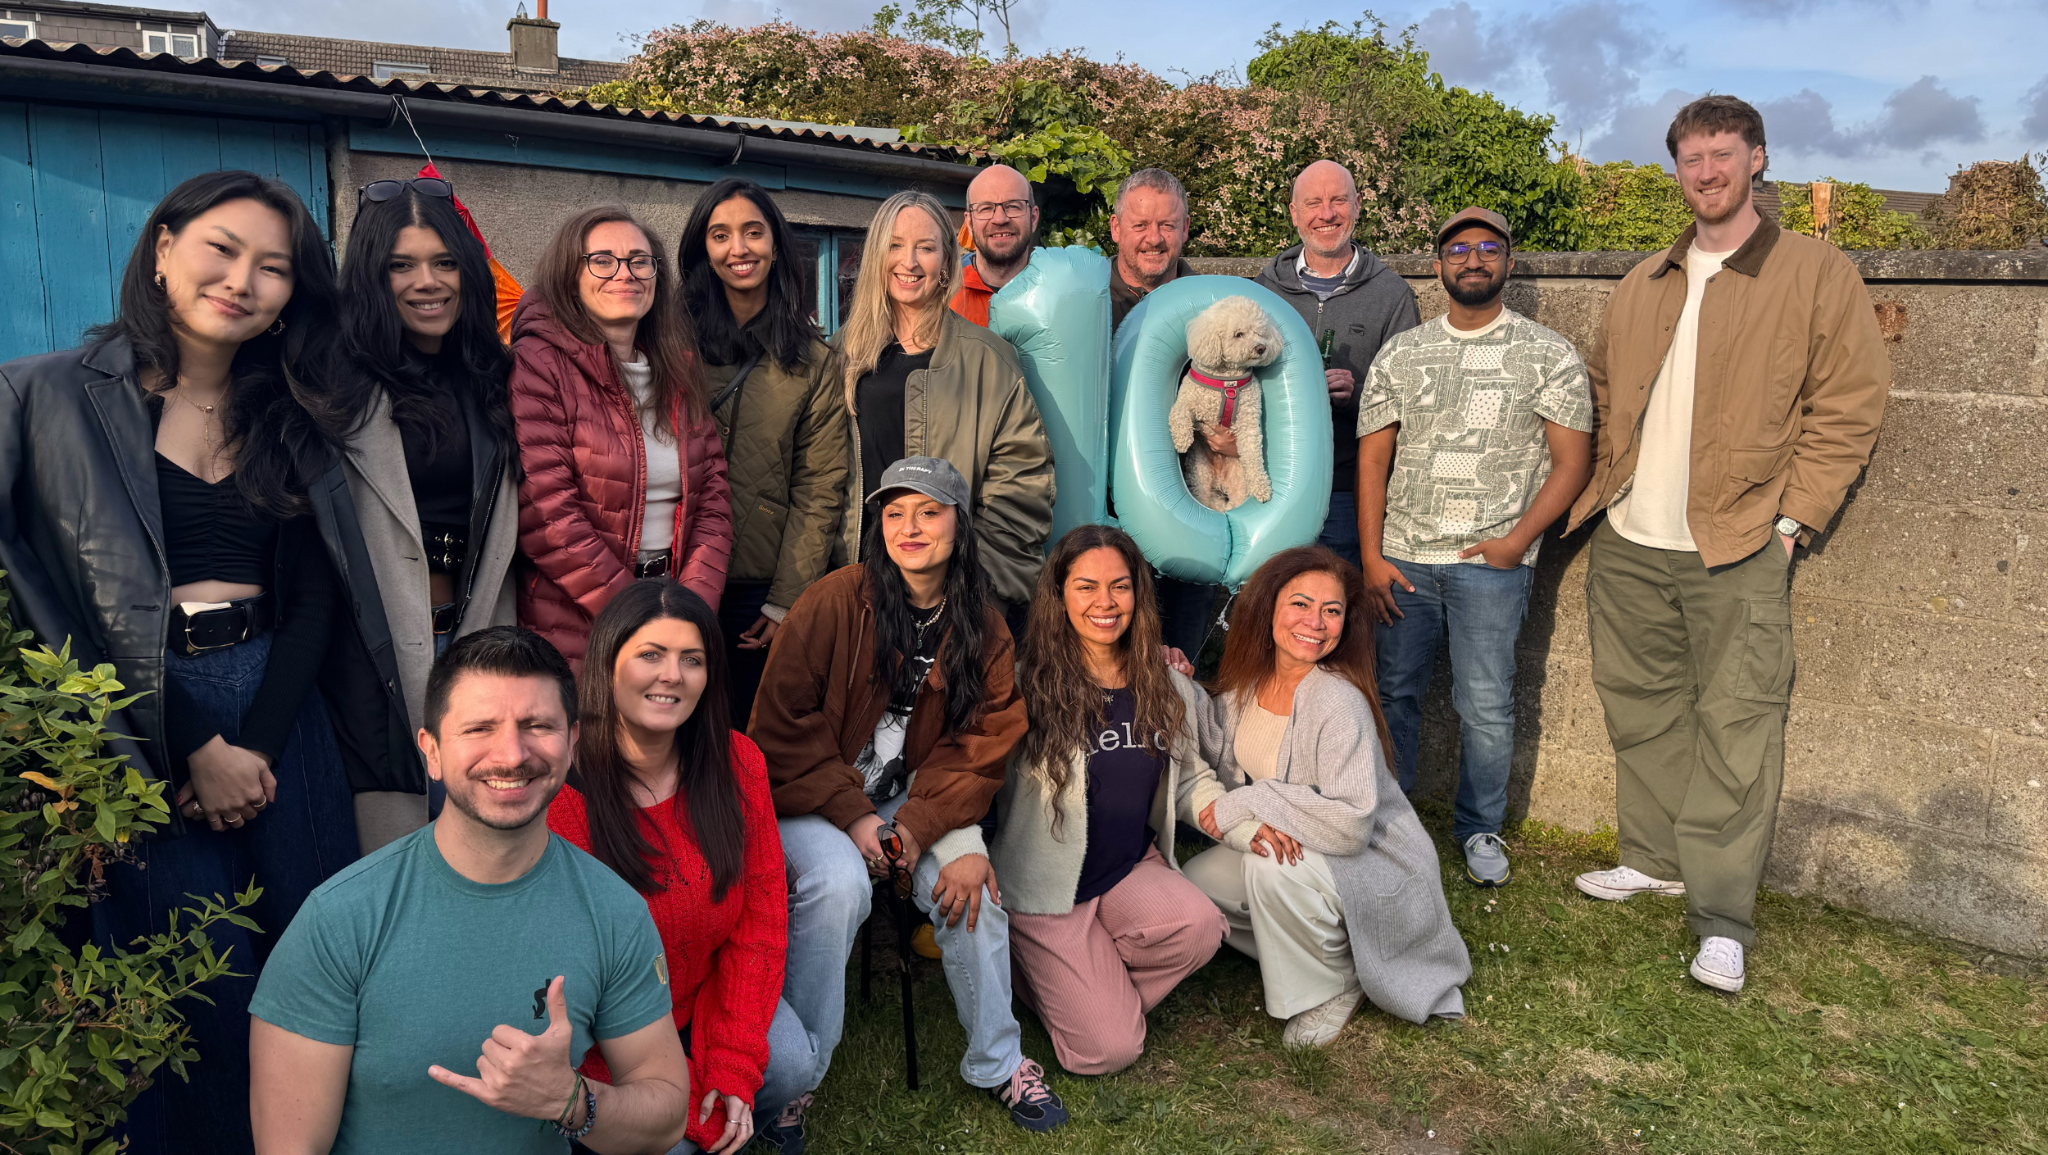
Celebramos los 10 años de MEG y al equipo que ha hecho posible este viaje

El 6 de mayo de 2016, MEG inició oficialmente su andadura en el Digital Hub de Dublín (que sigue siendo nuestra sede en la actualidad), con una misión sencilla pero ambiciosa: facilitar la vida a los profesionales sanitarios de primera línea y aumentar la seguridad de los pacientes.

Antes de fundar MEG, el director ejecutivo Kerrill Thornhill dedicó más de diez años al desarrollo de software en diversos sectores, pero el sector sanitario siempre le llamó especialmente la atención, no solo por su complejidad, sino también por las personas que trabajan en él. Se dio cuenta del potencial que tenía la tecnología para marcar una diferencia real en primera línea.

«No hay ningúnámbito más complejo que el de la asistencia sanitaria. Crear aplicaciones y sistemas para los profesionales sanitarios era algo que siempre me había encantado hacer».
— Kerrill Thornhill, director ejecutivo y fundador

Como parte de la celebración de nuestro décimo aniversario, nos hemos reunido con algunos de los miembros del equipo original de MEG, que siguen trabajando en la empresa, para recordar aquellos primeros días, los hitos que han marcado la trayectoria de la empresa y hacia dónde creen que se dirige MEG en el futuro. Puedes ver la entrevista completa aquí:

Un repaso a algunos de los momentos más destacados de este recorrido

2016 – Los inicios de MEG

MEG consiguió oficialmente algunos de sus primeros clientes del sector sanitario muy cerca de casa, entre ellos el Beaumont Hospital de Irlanda y el Guy’s & St Thomas’ NHS Foundation Trust del Reino Unido. Al echar la vista atrás diez años después, nos sentimos increíblemente orgullosos de seguir colaborando estrechamente con ambas organizaciones en la actualidad.

El equipo inicial de MEG recuerda aquellos años como una época ajetreada, emocionante y llena de aprendizaje. Kerrill dedicó innumerables horas a viajar por hospitales de toda Irlanda y el Reino Unido, escuchando al personal de primera línea, recopilando opiniones y mejorando continuamente la plataforma junto con las personas que la utilizaban a diario.

«Lesproporcionábamos alos hospitales versiones preliminares de nuestra aplicación y ellos nos daban su opinión sobre cómo mejorarla. Hubo un intenso intercambio de ideas, iteraciones del producto y un desarrollo realmente rápido».
— Peter Clifford, director de operaciones

2017 – Lanzamiento de nuestra primera aplicación de auditoría

En 2017, MEG lanzó su aplicación Audit App para iOS y Android, lo que ayudó a los equipos sanitarios a abandonar las auditorías en papel y a hacer que estas fueran más sencillas, rápidas y accesibles. Más adelante ese mismo año, nos emocionó ver que nuestra aplicación Audit App ganaba el premio Net Visionary a la mejor aplicación móvil para empresas en rápido crecimiento. Para una empresa joven de tecnología sanitaria que aún se encontraba en sus inicios, fue un momento muy importante y una señal alentadora de lo que se podía lograr. 

2018 – Desarrollar tecnología basada en las experiencias de primera línea

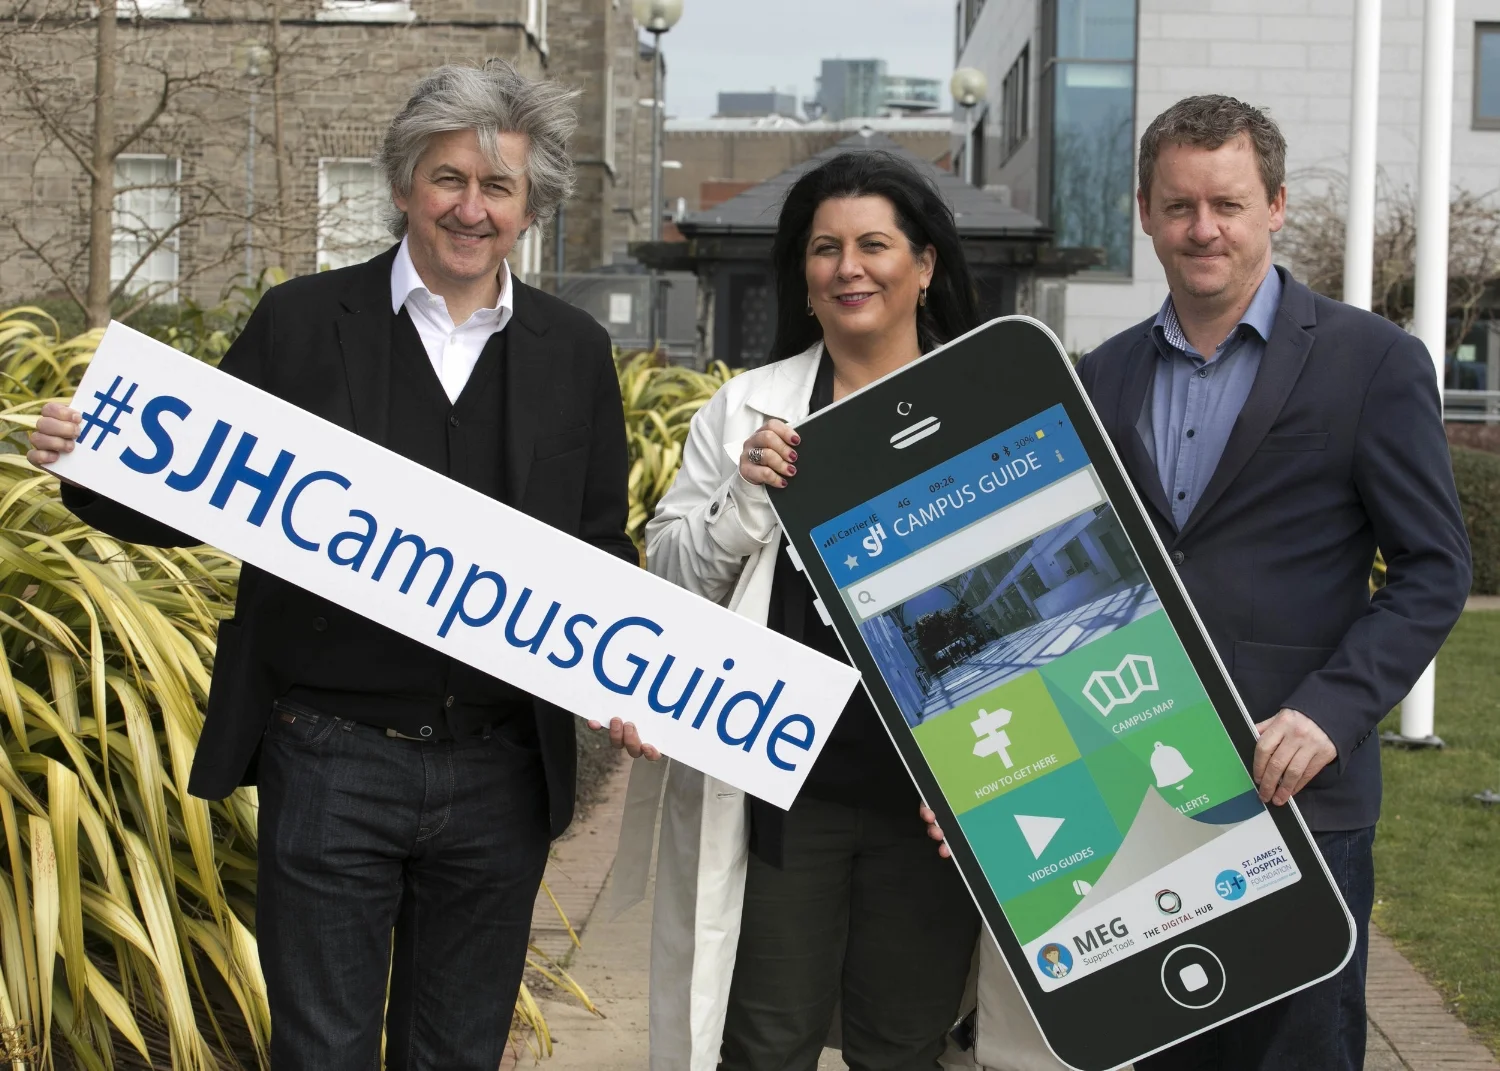
En 2018, MEG lanzó la aplicación Campus Guide para el Hospital St James’s de Dublín, lo que supuso otro gran avance en el uso de la tecnología para resolver los retos prácticos cotidianos del sector sanitario y mejorar la experiencia diaria tanto del personal como de los pacientes.

 Entre bastidores, el equipo también colaboraba estrechamente con un número cada vez mayor de organizaciones sanitarias, consolidando las relaciones, escuchando las opiniones del personal de primera línea y adaptando continuamente la plataforma a las necesidades reales del personal y los pacientes.

2019: un punto de inflexión en la trayectoria de MEG

El año 2019 supuso uno de los mayores puntos de inflexión en la trayectoria de MEG. 

Ese año, MEG se incorporó al Programa Acelerador de la NDRC, lo que le proporcionó no solo financiación, sino también una orientación y un apoyo inestimables en una etapa realmente importante de su crecimiento. 

A través del programa, el equipo perfeccionó el mensaje de marketing de MEG, reforzó su estrategia de comercialización y, lo más importante, logró un verdadero ajuste entre el producto y el mercado. 

Nos dimos cuenta de que lo que realmente estábamos haciendo iba más allá de la digitalización de las auditorías: se trataba de mejorar la calidad y la seguridad de los pacientes. Eso lo cambió todo para nosotros. Cambiamos nuestro enfoque, rediseñamos nuestra página web y desarrollamos el producto centrándonos específicamente en la calidad de la asistencia sanitaria y la seguridad de los pacientes. Esto también contribuyó a dar forma a la primera presentación para inversores de la empresa, que más tarde sirvió de base para la inversión y el crecimiento del equipo que llevaría a MEG a la siguiente etapa.

2020 - Expansión en la región de Asia-Pacífico

En 2020, el mundo cambió casi de la noche a la mañana, a medida que la COVID-19 se propagaba rápidamente por todo el planeta.

 Los sistemas sanitarios se vieron sometidos a una enorme presión y el personal sanitario de primera línea se enfrentó a retos sin precedentes. Durante este periodo, las organizaciones sanitarias aceleraron a gran velocidad su transformación digital, y la demanda de plataformas conectadas de calidad y gobernanza creció rápidamente. 

Este periodo brindó a MEG nuevas oportunidades para prestar apoyo a organizaciones sanitarias a nivel internacional. Durante este tiempo, nos expandimos a la región de Asia-Pacífico, lo que supuso otro hito importante en la trayectoria de crecimiento global de MEG.

2021 – Expansión a nuevas regiones y nuevos equipos 

En 2021, MEG continuó su expansión global hacia Oriente Medio y América Latina 

Fue un periodo apasionante de crecimiento, no solo en términos geográficos, sino también como equipo. A medida que MEG se expandía a nuevas regiones, el equipo también siguió creciendo a nivel internacional para poder prestar un mejor apoyo a las organizaciones sanitarias en distintos sistemas de salud, idiomas y culturas.

2022 – Celebrando los logros de los equipos sanitarios con MEG

El año 2022 supuso un motivo de especial orgullo para el equipo de MEG, ya que uno de nuestros estimados clientes, el St Vincent’s Private Hospital, ganó el Premio VTE gracias a la herramienta de auditoría de MEG. 

Momentos como estos siempre han significado mucho para el equipo, ya que reflejan algo mucho más importante que el software. Representan el impacto real que los equipos sanitarios pueden lograr cuando cuentan con las herramientas, el apoyo y los procesos adecuados.

2023: más gente, más ideas y más impulso 

En 2023, MEG siguió creciendo tanto como equipo como plataforma. 

A medida que se sumaban más organizaciones sanitarias de todo el mundo, el equipo se fue ampliando a diferentes regiones, reuniendo a personas con una amplia variedad de experiencias, idiomas y conocimientos especializados. 

Al mismo tiempo, la propia plataforma siguió evolucionando con la incorporación de nuevos módulos, características y funcionalidades para dar respuesta a las crecientes necesidades en materia de calidad, seguridad del paciente y gobernanza. 

«Resolvemossus principales problemas y, de hecho, crecemos en el proceso, junto con los clientes».
— Anna Gularska, directora de asistencia técnica comercial

2024 – Entrada en el mercado estadounidense

En 2024, MEG se introdujo en el mercado estadounidense, lo que supuso un hito importante en nuestra trayectoria internacional. 

Durante este tiempo, comenzamos a colaborar con DMC Primary Care y Priority Hospital Group, incorporando la plataforma integral de gestión de la calidad de MEG a uno de los mercados sanitarios más grandes y complejos del mundo.

Ese mismo año se produjo otro hito importante, ya que MEG firmó un contrato de gran envergadura con M42, una potencia mundial en el sector de la tecnología sanitaria que cuenta con más de 20 000 empleados y más de 450 centros repartidos por 26 países.

2025 – Celebrando la diversidad que hay detrás de MEG

En 2025, MEG alcanzó otro hito del que sentirse orgullosa al ganar los premios Diversity in Tech Awards. 

En ese momento, el equipo había crecido hasta alcanzar los 65 miembros, que representaban a 31 nacionalidades y hablaban más de 20 idiomas. 

Lo que comenzó como un pequeño equipo en Dublín se ha convertido en una empresa verdaderamente internacional, que aúna diferentes experiencias, culturas y perspectivas, todas ellas unidas por la misma misión común de mejorar la calidad de la asistencia sanitaria y la seguridad de los pacientes. 

2026 – ¡MEG cumple 10 años!

El mes de mayo de 2026 ha estado dedicado a celebrar a las personas, las colaboraciones y los hitos que han marcado los primeros diez años de MEG. Uno de los momentos de mayor orgullo fue el patrocinio de la Conferencia Anual de IPC Irlanda junto con IPCI, ya que ambas organizaciones celebraban su décimo aniversario. En la cena previa al evento, Kerrill compartió la trayectoria de MEG con una sala repleta de profesionales de IPC, muchos de los cuales habían formado parte de ese recorrido a lo largo del camino.

Para poner el broche final a las celebraciones, algunos miembros del equipo de MEG se reunieron en Dublín para disfrutar de una barbacoa festiva.

El futuro con Meg

Ahora que MEG celebra su primera década, el futuro se presenta más prometedor que nunca. El sector sanitario sigue evolucionando rápidamente, y a los equipos de calidad, seguridad y gobernanza se les exige hacer más con mayor rapidez, transparencia y responsabilidad.

La tecnología desempeñará un papel importante en lo que está por venir. La inteligencia artificial ya está abriendo nuevas posibilidades, desde ayudar a los equipos a identificar tendencias con mayor rapidez hasta reducir el trabajo administrativo y facilitar la aplicación de los conocimientos de calidad.

Pero para MEG, la innovación solo tiene sentido si sirve de apoyo a las personas que están en el centro de la atención sanitaria. El objetivo no es la tecnología por sí misma, sino una tecnología que ayude a los equipos de primera línea a dedicar menos tiempo a los procesos manuales y más tiempo a mejorar la atención.

«Siquieres ir rápido, tienes que ir solo; si quieres llegar lejos, tienes que ir en equipo. Creo que ahí es donde reside el futuro de MEG. Tenemos que llegar lejos como equipo».
— Anna Gularska, directora de asistencia técnica comercial

Con más organizaciones sanitarias, más países y más innovación por delante, el equipo está muy ilusionado con lo que está por venir.

Gracias por formar parte de este increíble viaje

Cada paso del camino de MEG ha estado marcado por las personas que nos rodean. A nuestros clientes, socios, compañeros de equipo y a todos aquellos que han apoyado a MEG durante los últimos 10 años: gracias por confiar en nosotros, por plantearnos retos, por apoyarnos y por crecer a nuestro lado.

Nuestro equipo en 2016

Nuestro equipo en 2026

Encuesta al personal del NHS de 2025: la brecha entre la notificación de incidentes y la adopción de medidas

Cada año, la Encuesta al personal del NHS ofrece la visión más completa sobre cómo se presta la atención en primera línea. Con más de 700 000 respuestas en 2025, la encuesta refleja la experiencia del personal, así como la realidad de la seguridad de los pacientes y la calidad en todo el sistema.

Los resultados de este año muestran un progreso constante en la creación de una cultura en la que el personal se sienta animado a informar de incidentes y plantear sus inquietudes, pero los datos también ponen de relieve un reto más persistente: garantizar que lo que se comunica se siga de forma sistemática y dé lugar a medidas significativas, en un entorno en el que los equipos ya están al límite de sus capacidades.

Para comprender dónde se encuentra la deficiencia, analicemos tres aspectos clave que se destacan en la encuesta y cómo influyen en la seguridad de los pacientes y en la mejora de la atención sanitaria.

1. Una sólida cultura de información, pero un seguimiento deficiente

Según la Encuesta al personal del NHS de 2025:

  • El 33 % del personal ha sido testigo de incidentes que podrían haber causado daños a los pacientes; sin embargo, solo el 67 % afirma que se toman medidas para evitar que vuelvan a ocurrir, y apenas el 61 % recibe información sobre los cambios introducidos.

Qué significa esto

Se están identificando riesgos para la seguridad de los pacientes, pero estos no se traducen de manera sistemática en medidas concretas ni en aprendizaje. Sin un seguimiento claro y sin retroalimentación, es más probable que se repitan los mismos tipos de incidentes y se pierdan oportunidades para reforzar los sistemas de seguridad.

Cómo ayuda MEG:

Con el software de gestión de riesgos y notificación de incidentes de MEG:

  • Registre las incidencias en el punto de atención mediante un móvil o una tableta, reduciendo así los retrasos y la falta de notificación

  • Estandarice la elaboración de informes mediante flujos de trabajo configurables y formularios estructurados, garantizando así una recopilación de datos coherente

  • Cada incidente se vincula automáticamente a planes de acción, riesgos e investigaciones, lo que garantiza que no quede aislado

  • Asigna, realiza un seguimiento y escala las acciones de seguimiento con responsabilidades claras, plazos y visibilidad en tiempo real 

  • Las escalaciones y alertas automáticas garantizan que se señalen y se hagan un seguimiento de las acciones pendientes

  • Los paneles de control en tiempo real ofrecen información sobre las tendencias de los incidentes, el estado de las medidas adoptadas y las tasas de resolución

Impacto

Una responsabilidad clara, un seguimiento visible y una mayor confianza en que la presentación de informes conduce a cambios reales.

2. Se recaban las opiniones de los pacientes, pero no se les da seguimiento de forma sistemática

Según la Encuesta al personal del NHS de 2025

  • Se ha producido un descenso constante en el porcentaje de empleados que consideran que las organizaciones tienen en cuenta las inquietudes de los pacientes, pasando del 72 % en 2021 al 69 % en 2025 (-3 %).

Qué significa esto

Se recopila información sobre los pacientes, pero no siempre se utiliza para impulsar mejoras. Cuando los comentarios no se traducen en medidas concretas, las organizaciones pierden señales valiosas sobre riesgos emergentes, deficiencias en la experiencia de los pacientes y áreas que requieren atención inmediata.

Cómo ayuda MEG 

Con la herramienta Friends and Family Test (FFT) de MEG, que forma parte de nuestro  software de experiencia del paciente:

  • Recopila las opiniones de los pacientes a través de múltiples canales, como SMS, códigos QR, quioscos, correo electrónico y la web, mejorando así las tasas de respuesta

  • Utilice análisis basados en inteligencia artificial para identificar automáticamente temas, opiniones y riesgos emergentes para la seguridad del paciente a partir de comentarios en formato de texto libre, lo que proporciona información útil en tiempo real

  • Deriva automáticamente los comentarios a los equipos adecuados mediante notificaciones instantáneas, lo que garantiza una responsabilidad clara, una respuesta más rápida y la resolución oportuna de los problemas

  • Vincula los comentarios directamente con los planes de acción, los incidentes y los registros de riesgos dentro de un único sistema, lo que permite lograr mejoras cuantificables y cuyo progreso se puede seguir

Impacto

La opinión de los pacientes se convierte en información útil, y no solo en datos recopilados, lo que impulsa la mejora continua del servicio.

3. La atención al paciente es la prioridad, pero los recursos son escasos

Según la Encuesta al personal del NHS de 2025

  • El 72 % afirma que la atención al paciente es la máxima prioridad, pero solo el 56 % considera que dispone de los materiales, suministros y equipos adecuados para prestar dicha atención

  • Solo el 33 % afirma que hay suficiente personal, y solo el 47 % de los empleados afirma que puede cumplir con los plazos en el trabajo

Qué significa esto

Los equipos se comprometen a prestar una atención segura y de alta calidad, pero la escasez de tiempo y recursos dificulta la respuesta ante incidentes, comentarios y planes de mejora. Como consecuencia, las medidas se retrasan, el seguimiento es irregular y los esfuerzos de mejora tienen dificultades para seguir el ritmo de las exigencias del día a día.

Cómo ayuda MEG

Con la plataforma de gestión de calidad integral de MEG, tu extensión digital del equipo:

  • Recopila datos en el punto de atención mediante una plataforma diseñada para dispositivos móviles que abarca incidentes, auditorías, riesgos y comentarios

  • Automatiza los flujos de trabajo para reducir las tareas administrativas manuales y dejar de depender de hojas de cálculo y correos electrónicos

  • Reúne incidentes, riesgos, auditorías y comentarios en un solo sistema, que se integra directamente en la planificación de medidas

  • Ofrecer visibilidad en tiempo real a través de paneles de control centralizados, tanto para los equipos de primera línea como para la dirección

  • Permitir la planificación y el seguimiento estructurados de las acciones, garantizando que las tareas se asignen, supervisen y completen sin que ello suponga una carga adicional

Impacto

Menos trámites administrativos, una gestión más ágil y mayor capacidad para que los equipos se centren en prestar una atención segura y de alta calidad.


Cuando estas deficiencias persisten, las consecuencias se dejan sentir tanto en la experiencia del personal como en la seguridad de los pacientes.
❌ Es más probable que los incidentes se repitan, ya que los riesgos subyacentes no se abordan de forma exhaustiva
❌ El aprendizaje se retrasa, ya que los conocimientos adquiridos no se traducen de manera sistemática en medidas concretas
❌ La confianza en los sistemas de notificación comienza a deteriorarse

Los equipos sanitarios de alto rendimiento adoptan un enfoque diferente. Van más allá de la mera recopilación de datos y se centran en conectarlos, integrando incidentes, riesgos, auditorías y comentarios en un único sistema que da lugar directamente a planes de acción claros y trazables, con responsabilidades definidas y visibilidad en tiempo real. Esto significa que los problemas no solo se registran, sino que se resuelven; las tendencias se identifican antes y los equipos pueden actuar antes de que los riesgos se agraven.

👉 Si quieres mejorar el seguimiento y sacar el máximo partido a cada dato, reserva una llamada de 15 minutos para descubrir cómo MEG puede ayudar a tu equipo.